

Đúng 0h00 mùa Mega Sale, hàng vạn webhook đơn hàng và các tiến trình đồng bộ tồn kho (inventory sync) bắt đầu dội về hệ thống của bạn. Chỉ sau vài phút, màn hình giám sát đỏ rực: hàng loạt worker báo lỗi HTTP 429 Too Many Requests, các truy vấn GraphQL bị từ chối với mã THROTTLED, xen lẫn các cảnh báo Socket Hang Up, ETIMEDOUT và EADDRNOTAVAIL ngay tại tầng mạng nội bộ. Luồng dữ liệu bị đứt gãy, tồn kho lệch nhịp giữa các sàn, và đội ngũ kỹ thuật phải thức trắng đêm để khởi động lại từng cụm service.
Nguyên nhân cốt lõi của sự cố này thường nằm ở việc gom chung hàng trăm worker đồng bộ chạy phía sau một vài địa chỉ IPv4 NAT. Khi vận hành hệ thống quản lý đa luồng API E-commerce, lưu lượng outbound tăng đột biến trong thời gian ngắn không chỉ làm cạn kiệt cổng kết nối vật lý (ephemeral port exhaustion) mà còn nhanh chóng chạm ngưỡng giới hạn truy cập của lớp tường lửa WAF/CDN phía trước các nền tảng thương mại điện tử.
Thay vì tốn kém chi phí mở rộng địa chỉ IPv4 vốn đã cạn kiệt, nhiều đội ngũ kỹ sư tích hợp hệ thống đã chuyển dịch sang kiến trúc Proxy IPv6 phân tán request API kết hợp cùng bộ điều tiết lưu lượng tập trung để giải phóng hoàn toàn nút thắt cổ chai tại tầng mạng.
Vậy làm thế nào để thiết kế một cụm định tuyến IPv6 trên máy chủ Linux có khả năng xử lý hàng chục nghìn tác vụ đồng bộ mỗi phút mà vẫn tuân thủ quy chuẩn của sàn và không làm đứt gãy phiên làm việc? Hãy cùng bóc tách từng lớp kỹ thuật ngay dưới đây.

Bóc tách nguyên nhân gây lỗi HTTP 429 và đứt kết nối khi đồng bộ dữ liệu lớn
Khi hệ thống đồng bộ hàng vạn SKU và đơn hàng bị gián đoạn, nhiều developer thường gộp chung mọi lỗi kết nối vào khái niệm bị sàn chặn rate-limit. Trên thực tế, lỗi giới hạn tốc độ truy vấn ở tầng ứng dụng và hiện tượng Connection Timeout / Socket Hang Up nằm ở hai tầng hoàn toàn khác nhau trong mô hình mạng OSI. Việc chẩn đoán sai tầng phát sinh lỗi sẽ dẫn đến hướng xử lý lệch lạc.
| Tiêu chí đối chiếu | Giới hạn Rate-Limit (HTTP 429 / GraphQL Throttled) | Connection Timeout / Socket Hang Up |
| Tầng hoạt động (OSI) | Layer 7 (Application Layer) | Layer 4 (Transport Layer – TCP) |
| Trạng thái kết nối TCP | Thiết lập thành công, bắt tay TLS hoàn tất | Không thể thiết lập hoặc bị ngắt đột ngột giữa chừng |
| Phản hồi từ máy chủ đích | Trả về HTTP 429 hoặc HTTP 200 OK kèm mảng errors (THROTTLED) trong JSON |
Không có phản hồi HTTP; gói tin bị drop hoặc nhận cờ TCP RST |
| Thông tin điều khiển | Đi kèm header Retry-After, RateLimit hoặc object extensions.cost |
Không có HTTP Header trả về |
| Biểu hiện tại phía Client | Ứng dụng nhận diện rõ mã lỗi và số điểm/thời gian cần chờ | Worker bị treo chờ timeout hoặc văng ngoại lệ ETIMEDOUT, EADDRNOTAVAIL |
Sự khác biệt giữa Rate-Limit theo Token ứng dụng và giới hạn tầng mạng (WAF/IP)
Các nền tảng E-commerce lớn như Shopee Open Platform, Lazada hay Shopify áp dụng cơ chế kiểm soát lưu lượng đa tầng dựa trên trạng thái xác thực của request:
- Hạn mức nghiệp vụ theo Access Token / App Key (Layer 7 Application Quota): Khi ứng dụng gọi API chính thức để đồng bộ đơn hàng hoặc cập nhật sản phẩm, hệ thống của sàn định danh thông qua cặp
App KeyvàAccess Tokencủa từng gian hàng (Store). Lấy ví dụ thực tế trên Shopify: kể từ khi nhánh REST Admin API cũ (vốn dùng thuật toán Leaky Bucket 40 requests/app/store, tốc độ làm rỗng 2 req/s qua headerX-Shopify-Shop-Api-Call-Limit) chính thức chuyển sang trạng thái Legacy từ ngày 01/10/2024, mọi tích hợp hiện đại đều bắt buộc xây dựng trên GraphQL Admin API (phiên bản ổn định hiện hành là2026-07). Thay vì đếm số lần gọi đơn thuần, GraphQL Admin API áp dụng cơ chế Calculated Query Cost (điểm chi phí truy vấn). Một gian hàng tiêu chuẩn được cấp hạn mứcmaximumAvailable: 1000.0điểm với tốc độ hồi phụcrestoreRate: 50.0điểm/giây, trả về trực tiếp trong khốiextensions.cost.throttleStatuscủa JSON phản hồi. Ở tầng kiểm soát này, dù request xuất phát từ địa chỉ IP nào, hệ thống vẫn trừ điểm vào quỹ chung của Token đó. - Giới hạn bảo vệ hạ tầng theo địa chỉ IP nguồn (Layer 4 / Layer 7 WAF & CDN Limits): Phía trước các máy chủ API luôn là lớp cổng bảo vệ của Cloudflare, Akamai hoặc AWS WAF. Lớp này đếm tần suất kết nối dựa trên địa chỉ IP nguồn (Source IP) hoặc dải mạng (Subnet) nhằm ngăn chặn sự cố quá tải hạ tầng và các đợt lưu lượng bất thường. Nếu đơn vị của bạn vận hành hệ thống quản lý đa gian hàng (Multi-tenant ERP/OMS) phục vụ hàng trăm shop khác nhau nhưng toàn bộ worker lại đi ra ngoài qua một địa chỉ IPv4 NAT, tổng lưu lượng cộng dồn sẽ kích hoạt bộ lọc của WAF. Hệ quả là toàn bộ IP công cộng của cổng NAT bị chặn bởi mã lỗi
429hoặc403ngay tại biên mạng, trước khi request kịp chạm tới tầng kiểm tra Token của từng gian hàng.
Nút thắt cạn kiệt cổng kết nối (Port Exhaustion) trên hạ tầng IPv4 NAT
Ngay cả khi WAF phía đối tác không chặn, hạ tầng mạng nội bộ của bạn vẫn có thể tự ngắt kết nối nếu dồn toàn bộ lưu lượng qua cổng NAT IPv4.
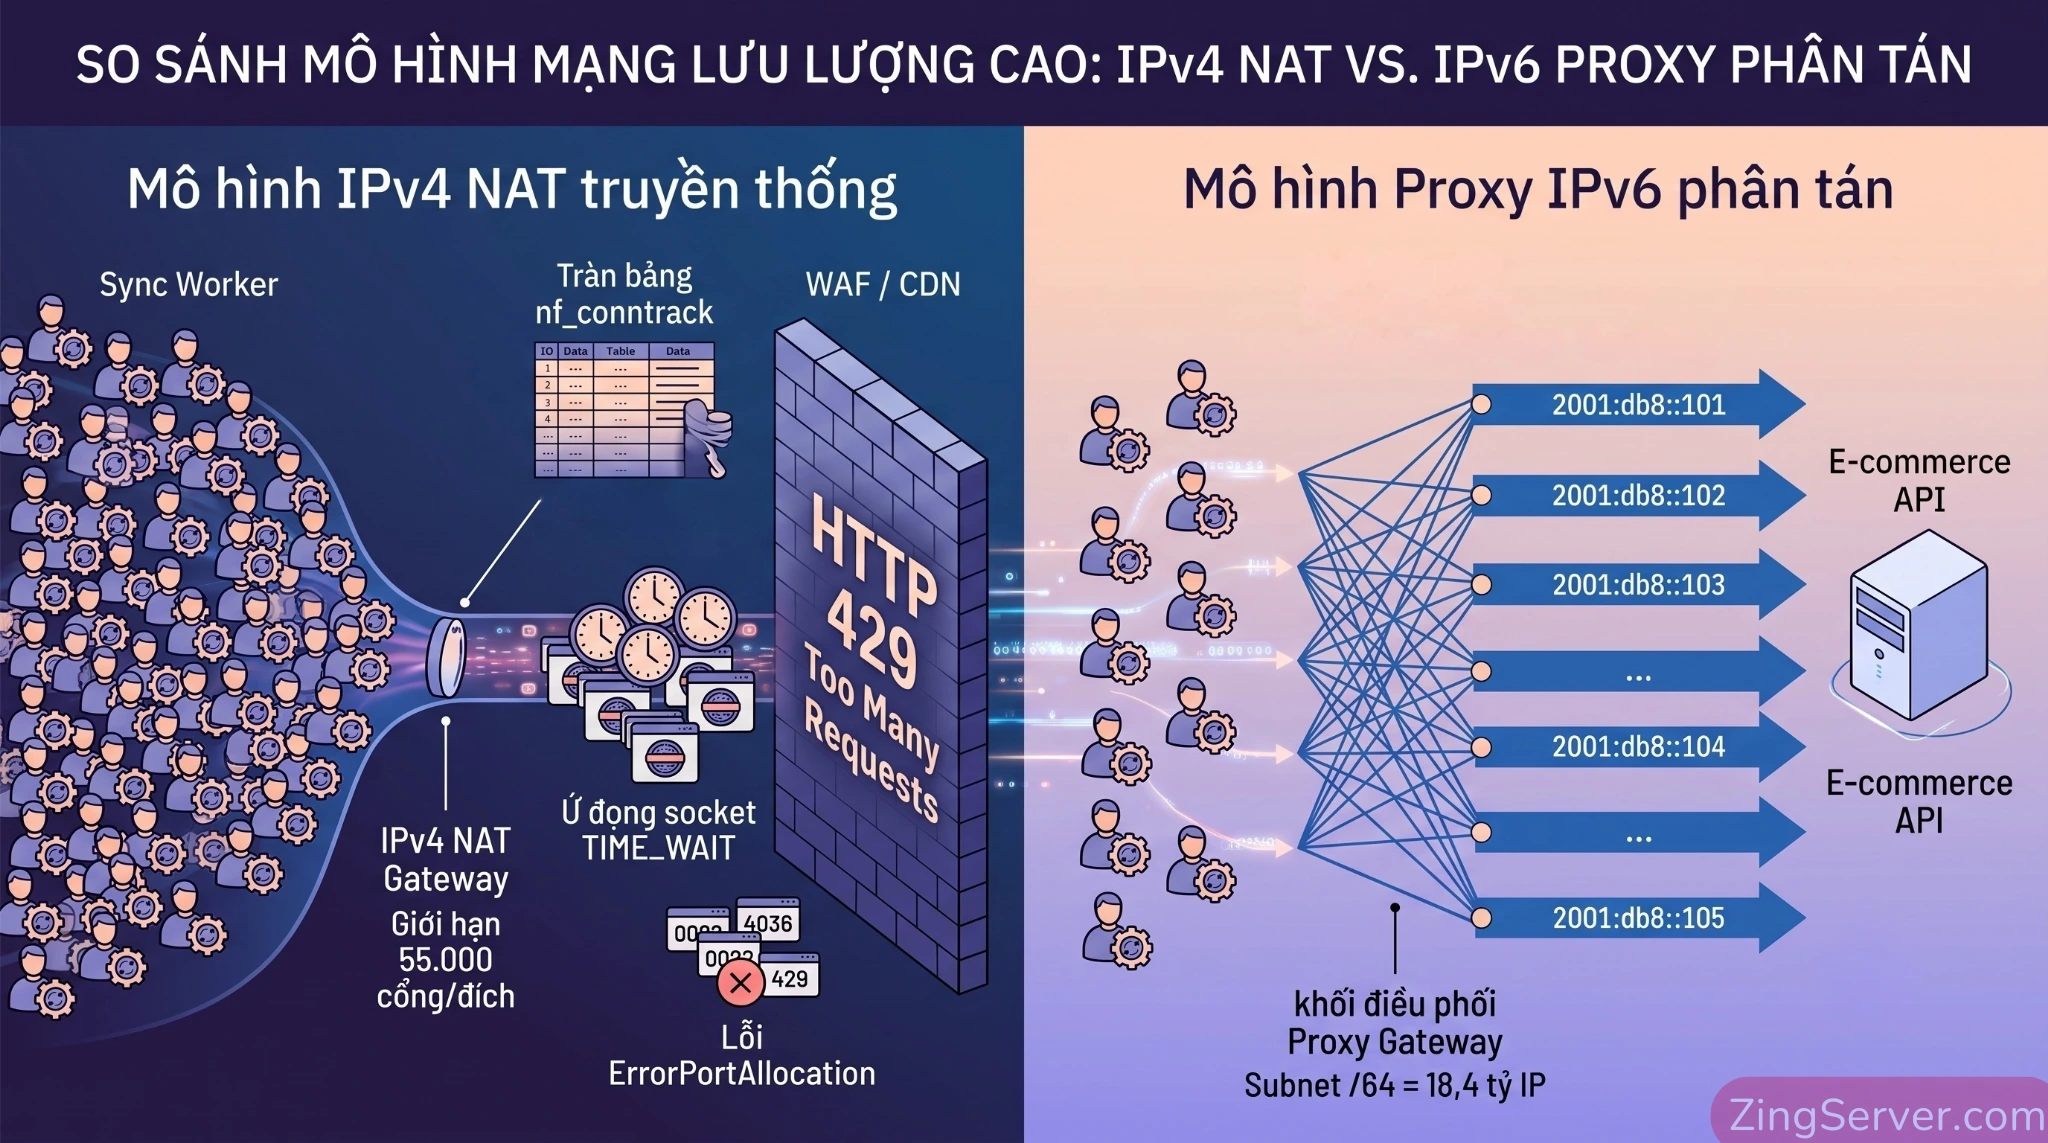
Mọi kết nối TCP đi ra ngoài đều được hệ điều hành định danh bởi bộ 4 tham số (TCP 4-tuple): (Source IP, Source Port, Destination IP, Destination Port). Khi hàng trăm worker cùng gọi tới một cổng API đích (cố định Destination IP và Destination Port là 443) thông qua một cổng NAT (cố định Source IP), tham số có thể biến thiên để phân biệt các kết nối chỉ còn lại cổng nguồn tạm thời (Ephemeral Port).
Trên môi trường đám mây như AWS, mỗi địa chỉ IPv4 trên NAT Gateway chỉ duy trì giới hạn 55.000 kết nối đồng thời tới một đích đến cụ thể; vượt qua ngưỡng này sẽ phát sinh lỗi cấp phát cổng và làm tăng chỉ số ErrorPortAllocation trên CloudWatch.
Nghiêm trọng hơn, nếu worker liên tục đóng/mở socket mới trên mỗi request mà không tái sử dụng kết nối, các cổng sau khi đóng sẽ rơi vào trạng thái TIME_WAIT (kéo dài khoảng 60 giây). Hàng vạn socket nằm chờ ở trạng thái TIME_WAIT kết hợp với việc tràn bảng theo dõi kết nối của nhân Linux (nf_conntrack: table full, dropping packet) sẽ làm hệ điều hành hủy gói tin âm thầm. Phía ứng dụng lúc này sẽ ghi nhận hiện tượng rớt mạng khiến kỹ sư phải tốn nhiều thời gian phân tích và sửa lỗi kết nối Proxy bị Timeout dù máy chủ của sàn vẫn phản hồi bình thường.
Kiến trúc Proxy IPv6 phân tán request API giải quyết bài toán hạ tầng như thế nào?
Để giải quyết triệt để hiện tượng nghẽn cổng NAT và tránh việc lưu lượng của hàng trăm gian hàng bị thu gom vào một địa chỉ IP đơn lẻ, việc thiết lập lớp Proxy IPv6 phân tán request API mang lại lợi thế rõ rệt về mặt kiến trúc mạng.
Tận dụng không gian địa chỉ subnet /64 để loại bỏ nút thắt cổ chai NAT
Theo chuẩn kiến trúc định danh của IETF, một dải subnet IPv6 /64 tiêu chuẩn dành 64-bit cho phần định danh giao diện (Interface ID), cung cấp 264 địa chỉ (xấp xỉ 1,84 × 10¹⁹ hay 18,4 tỷ tỷ địa chỉ IP độc lập). Khi thuê máy chủ VPS Linux tại các trung tâm dữ liệu hiện nay, nhà cung cấp thường cấp kèm dải /64 định tuyến thẳng (Layer 3 Routed Subnet); việc nắm vững cách cấu hình IPv6 cho VPS chạy Dual-stack sẽ mang lại lời giải tiết kiệm chi phí hơn rất nhiều so với việc thuê thêm từng địa chỉ IPv4 tĩnh.
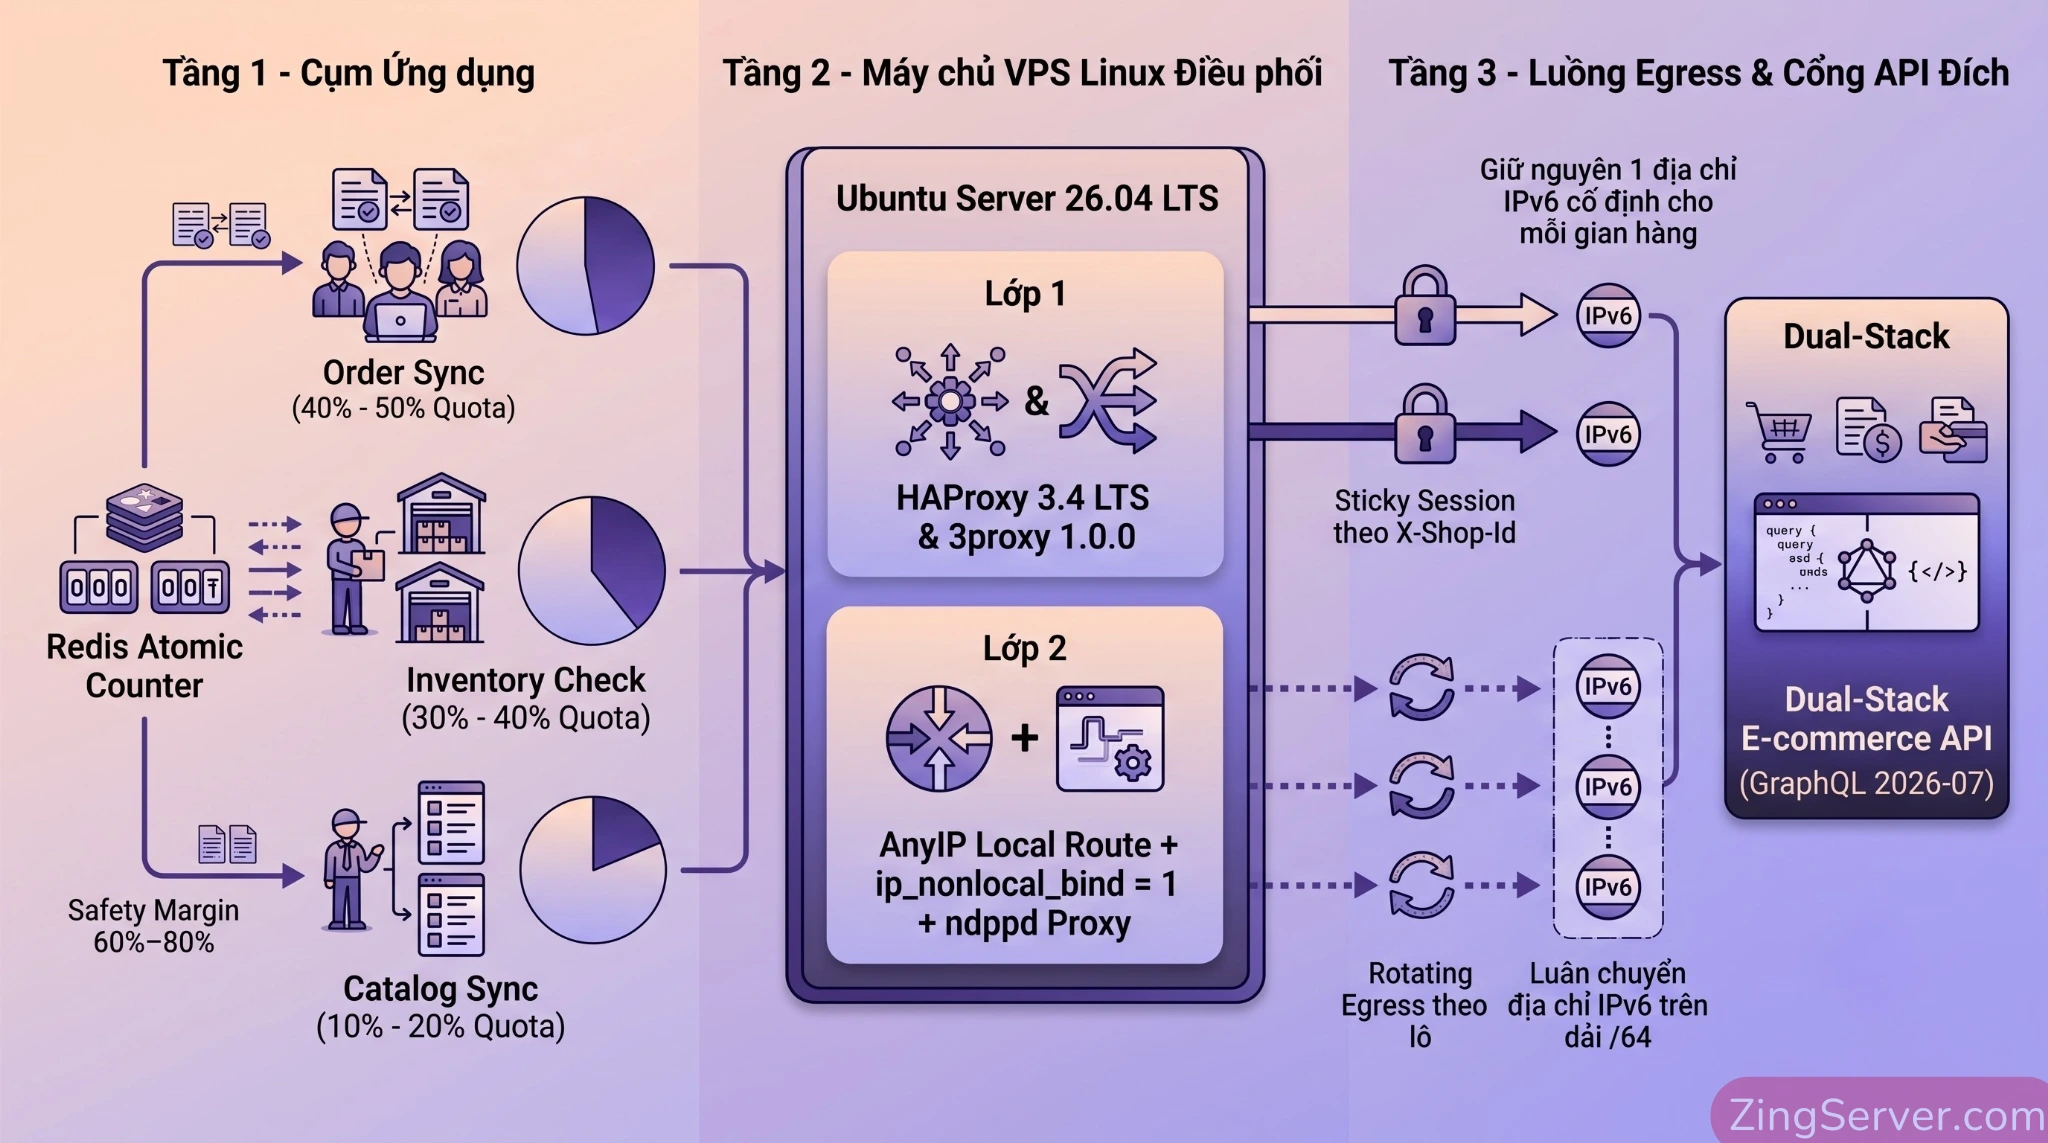
Khi triển khai mô hình này, hệ thống tích hợp được chia thành 3 tầng:
- Tầng ứng dụng (Sync Workers): Các tiến trình xử lý đồng bộ viết bằng Python, Go hoặc Node.js.
- Tầng điều phối (Proxy Gateway nội bộ): Máy chủ VPS Linux chạy dịch vụ điều phối (như HAProxy làm Reverse Proxy Gateway hoặc 3proxy làm Forward Proxy) kết hợp kỹ thuật định tuyến nhân Linux để quản lý dải
/64. - Tầng đích (Target E-commerce API): Các cổng API hỗ trợ giao thức Dual-Stack (chạy song song IPv4 và IPv6).
Nhờ mỗi nhóm tác vụ hoặc mỗi gian hàng được gắn một địa chỉ IPv6 toàn cục (Global Unicast Address – GUA) riêng biệt trong dải /64 khi đi ra internet, tham số Source IP trong bộ 4 tham số TCP luôn tách biệt. Lớp biên dịch địa chỉ NAT bị loại bỏ ở chiều ra, xóa bỏ tình trạng cạn kiệt cổng tạm.
Để xác minh cổng API của sàn thương mại điện tử đã hỗ trợ giao thức Dual-Stack hay chưa, kỹ sư hệ thống có thể kiểm tra bản ghi DNS AAAA bằng lệnh sau:
dig +short api.ecommerce-platform.com AAAA
Tiếp theo, kiểm tra phản hồi HTTP thực tế qua giao thức IPv6 bằng công cụ curl:
curl -6 -s -o /dev/null -w "HTTP Status: %{http_code}\nConnected IP: %{remote_ip}\n" https://api.ecommerce-platform.com
Phân bổ luồng kết nối theo đặc thù nghiệp vụ: Sticky Session và Rotating Egress
Một sai lầm phổ biến khi mới vận hành Proxy IPv6 phân tán request API là cấu hình xoay vòng địa chỉ IP ngẫu nhiên trên từng request (per-request rotation) cho mọi luồng dữ liệu.
Đối với các luồng nghiệp vụ có trạng thái (stateful) gắn liền với OAuth Access Token, các cổng bảo mật hiện đại liên tục giám sát mối tương quan giữa Token và địa chỉ IP nguồn. Nếu một Token hợp lệ đột ngột gửi yêu cầu từ hàng chục địa chỉ IP khác nhau chỉ trong vài giây, hệ thống bảo mật của sàn sẽ đánh giá đây là hành vi chiếm đoạt phiên (Session Hijacking) và chủ động thu hồi Token (401 Unauthorized).
Đồng thời, các hệ thống WAF hiện nay đều gom nhóm lưu lượng IPv6 theo từng tiền tố /64 hoặc /48, nên việc đổi IP liên tục trong cùng một dải /64 để vượt quá hạn mức cấp cho một tài khoản là không khả thi.
Chiến lược hợp lý là phân tách luồng định tuyến theo đặc thù nghiệp vụ kết hợp duy trì biên độ an toàn (Safety Margin) ở mức 60% – 80% tốc độ hồi phục hạn mức (Rmax):
Tốc độ tiêu thụ mục tiêu (Rtarget) = Rmax × Safety Margin
Ví dụ, với GraphQL Admin API có tốc độ hồi phục Rmax = 50 điểm/giây cho một gian hàng, các worker xử lý cho gian hàng đó chỉ nên tiêu thụ ở mức 50 × 0.70 = 35 điểm/giây, giữ lại 30% dung lượng đệm cho các thao tác phát sinh tức thời.
| Nhóm nghiệp vụ | Đặc tính kỹ thuật | Chiến lược định tuyến IPv6 | Tỷ lệ phân bổ quota |
| Order Sync (Đồng bộ đơn hàng) | Xử lý thời gian thực, gắn chặt với phiên xác thực OAuth của từng gian hàng. | Sticky Session theo Shop/Token: Cố định 1 địa chỉ IPv6 riêng cho mỗi gian hàng (X-Shop-Id) trong suốt vòng đời phiên làm việc. |
40% – 50% |
| Inventory Check (Cập nhật tồn kho) | Tần suất ghi cao (Write-heavy), cần độ trễ thấp trong các khung giờ Flash Sale. | Sticky theo cụm kho: Phân bổ cố định theo nhóm kho hàng, chỉ chuyển nhánh dự phòng khi phát hiện lỗi định tuyến. | 30% – 40% |
| Catalog Sync (Đồng bộ danh mục/giá) | Tải đọc/ghi khối lượng lớn, xử lý theo lô (Batch) hoặc truy vấn thông tin công khai. | Rotating Egress: Phân bổ luân chuyển địa chỉ IPv6 theo chu kỳ hoặc theo lô để trải đều tải băng thông. | 10% – 20% |
Hướng dẫn cấu hình kỹ thuật tầng mạng và luồng điều phối trên VPS Linux
Tương tự như quy trình trong hướng dẫn cách tạo proxy IPv6 trên VPS Linux chuyên sâu, để biến một dải IPv6 /64 trên máy chủ Ubuntu Server (chẳng hạn phiên bản ổn định Ubuntu 26.04.1 LTS Resolute Raccoon phát hành tháng 08/2026 hoặc Ubuntu 24.04 LTS) thành hàng nghìn điểm kết nối đầu ra mà không cần gán tĩnh thủ công từng địa chỉ vào card mạng làm quá tải nhân hệ điều hành, chúng ta kết hợp kỹ thuật AnyIP, ip_nonlocal_bind và daemon ndppd.
Thiết lập Kernel Linux, định tuyến Local Route và cấu hình Daemon (ndppd / HAProxy / 3proxy)
Về mặt nguyên lý, tham số net.ipv6.ip_nonlocal_bind = 1 trong nhân Linux cho phép tiến trình proxy gọi hàm bind() vào bất kỳ địa chỉ IPv6 nào trong dải /64 ở chiều đi ra (Outbound) dù địa chỉ đó chưa được khai báo tĩnh trên card mạng vật lý. Ở chiều quay về (Inbound), khi router của trung tâm dữ liệu phát gói tin truy vấn Layer 2 Neighbor Solicitation (NS) để tìm địa chỉ MAC giữ IPv6 đó, dịch vụ ndppd (Neighbor Discovery Protocol Proxy) sẽ tự động phản hồi bằng gói tin Neighbor Advertisement (NA) để kéo lưu lượng về đúng máy chủ VPS.
Bước 1: Tinh chỉnh tham số Kernel và giải phóng nhanh bảng Conntrack trong /etc/sysctl.conf
Mở tệp /etc/sysctl.conf và bổ sung cấu hình mở khóa bind IP ảo, bật Proxy NDP, mở rộng giới hạn bảng theo dõi kết nối nf_conntrack_max lên hơn 1 triệu bản ghi (tiêu tốn khoảng 300MB RAM), đồng thời giảm thời gian giữ trạng thái TIME_WAIT trong bảng conntrack từ 120 giây xuống 30 giây để giải phóng tài nguyên nhanh gấp 4 lần trong giờ cao điểm:
# Bật chuyển tiếp gói tin IPv6 và IPv4
net.ipv6.conf.all.forwarding = 1
net.ipv6.conf.default.forwarding = 1
net.ipv4.ip_forward = 1

# Cho phép ứng dụng bind() vào địa chỉ IPv6 chưa gán tĩnh trên card mạng
net.ipv6.ip_nonlocal_bind = 1
net.ipv4.ip_nonlocal_bind = 1

# Bật chế độ Proxy NDP trên giao diện mạng
net.ipv6.conf.all.proxy_ndp = 1
net.ipv6.conf.default.proxy_ndp = 1

# Mở rộng bảng theo dõi kết nối Netfilter Conntrack và giải phóng nhanh trạng thái TIME_WAIT
net.netfilter.nf_conntrack_max = 1048576
net.netfilter.nf_conntrack_tcp_timeout_time_wait = 30

# Tối ưu hóa hàng chờ TCP socket
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 15
Áp dụng các tham số cấu hình Kernel vừa thay đổi:
sudo sysctl -p
Đồng thời, bạn hãy thiết lập giới hạn File Descriptors (nofile) lên mức 1048576 trong tệp /etc/security/limits.conf.
Bước 2: Định tuyến dải /64 vào giao diện Loopback (AnyIP) và cấu hình ndppd
Định tuyến toàn bộ dải /64 vào giao diện loopback lo (thay 2001:db8:1234:5678::/64 bằng prefix thực tế của VPS):
sudo ip -6 route add local 2001:db8:1234:5678::/64 dev lo
Cài đặt gói dịch vụ ndppd trên máy chủ:
sudo apt install ndppd -y
Tiếp theo, cấu hình tệp /etc/ndppd.conf (lưu ý kiểm tra tên card mạng thực tế như eth0 hoặc ens3 bằng lệnh ip a):
proxy eth0 {
    router yes
    timeout 500
    ttl 30000

    rule 2001:db8:1234:5678::/64 {
        static
    }
}
Kích hoạt và khởi động dịch vụ ndppd:
sudo systemctl enable --now ndppd
Bước 3: Triển khai tầng điều phối (Chọn mô hình HAProxy Reverse Gateway hoặc 3proxy Forward Proxy)
Tùy theo đặc thù luồng công việc, bạn có thể triển khai một trong hai mô hình dưới đây (hoặc chạy song song trên hai cổng khác nhau):
- Mô hình A – Dùng HAProxy 3.4 LTS làm API Reverse Gateway (Phục vụ Sticky Session theo gian hàng): Phiên bản HAProxy 3.4 LTS (phát hành tháng 06/2026, bản vá
3.4.5tháng 09/2026) cung cấp tính năng Dynamic Backends cho phép thêm/xóa các node IPv6 thông qua Runtime API mà không cần reload dịch vụ, đồng thời hỗ trợ tăng tốc phần cứng KTLS và xuất dữ liệu giám sát qua bộ lọc OpenTelemetry. Nếu như ở các bài toán thu thập dữ liệu trước đây bạn thường cấu hình HAProxy xoay Proxy Socks5 cho Data Pipeline, thì với luồng đồng bộ đơn hàng cần tính đồng bộ xuyên suốt của Sticky Session (tránh lỗi đổi IP giữa chừng làm mất phiên OAuth) và tương thích với cấu trúc tên miền riêng của từng gian hàng (như{shop_id}.myshopify.com), chúng ta cấu hình HAProxy định tuyến dựa trên hàm băm của Header định danhbalance hdr(X-Shop-Id)đồng thời giữ nguyênHostheader từ worker truyền sang:
global
    log /dev/log local0
    maxconn 50000
    stats socket /run/haproxy/admin.sock mode 660 level admin
    daemon

defaults
    log global
    mode http
    timeout connect 5000ms
    timeout client  50000ms
    timeout server  50000ms

frontend internal_api_gateway
    bind 10.0.0.5:8080
    default_backend ecommerce_ipv6_sticky_pool

backend ecommerce_ipv6_sticky_pool
    mode http
    # Cố định địa chỉ IPv6 đầu ra dựa trên mã gian hàng X-Shop-Id (Sticky Session)
    balance hdr(X-Shop-Id)
    hash-type consistent
    http-reuse safe
    # Gắn kết nối đi ra vào các địa chỉ IPv6 cố định trong dải AnyIP local và đồng bộ SNI theo Host header
    server shop_egress_1 api.ecommerce-platform.com:443 ssl verify none sni req.hdr(Host) source [2001:db8:1234:5678::101]
    server shop_egress_2 api.ecommerce-platform.com:443 ssl verify none sni req.hdr(Host) source [2001:db8:1234:5678::102]
    server shop_egress_3 api.ecommerce-platform.com:443 ssl verify none sni req.hdr(Host) source [2001:db8:1234:5678::103]
(Lưu ý: Với các backend không cần cố định phiên theo shop, trên HAProxy 3.4 LTS bạn có thể sử dụng thuật toán balance random(2) giúp phân bổ tải nhẹ và hiệu quả hơn trên CPU đa nhân so với roundrobin truyền thống).
- Mô hình B – Dùng 3proxy 1.0.0 làm Forward Proxy xoay IP tự động (Phục vụ luồng Stateless): Nếu ứng dụng client muốn sử dụng giao thức Forward Proxy (
HTTP CONNECThoặcSOCKS5) và tự động lấy ngẫu nhiên một địa chỉ IPv6 mới trong toàn bộ dải/64cho mỗi kết nối mà không cần phải viết script sinh hàng nghìn cổng nội bộ như cách cũ, phiên bản 3proxy 1.0.0 (phát hành tháng 08/2026) giải quyết gọn nhẹ chỉ với chỉ thịparent 1000 extip. Đặc biệt, khi chạy ở mức tải trên 10.000 req/s qua IPv6, bạn cần khai báo thêm bộ nhớ đệmnscache6cùng máy chủ DNS IPv6 để tránh việc 3proxy phải phân giải lại bản ghiAAAAtrên từng request gây nghẽn cổ chai:
daemon
maxconn 10000
nserver 1.1.1.1
nserver 2606:4700:4700::1111
nscache 65536
nscache6 65536
timeouts 1 5 30 60 180 1800 15 60

auth strong
users sync_worker:CL:StrongPass2026!
allow sync_worker

# Tự động xoay ngẫu nhiên địa chỉ IPv6 nguồn trên toàn dải /64 cho mỗi kết nối
parent 1000 extip 2001:db8:1234:5678::/64 0
proxy -6 -n -a -p3128
socks -6 -p1080
Bước 4: Gia cố bảo mật cụm Proxy bằng UFW và Fail2Ban
Để ngăn chặn các công cụ rà soát cổng tự động từ bên ngoài lạm dụng băng thông của cụm proxy, bạn nên áp dụng quy trình bảo mật VPS Linux với UFW, Fail2Ban và Hardening SSH, bắt đầu bằng việc thiết lập tường lửa UFW chỉ cho phép dải mạng nội bộ của máy chủ Worker kết nối vào cổng điều phối.
Thiết lập chính sách mặc định từ chối mọi kết nối chiều vào và mở cổng quản trị SSH:
sudo ufw default deny incoming
Cho phép kết nối SSH để tránh mất quyền điều khiển máy chủ:
sudo ufw allow ssh
Cấp quyền cho dải mạng nội bộ của cụm Worker truy cập vào các cổng điều phối của HAProxy và 3proxy:
sudo ufw allow from 10.0.0.0/24 to any port 8080,3128,1080 proto tcp
Kích hoạt tường lửa UFW để áp dụng bộ quy tắc bảo mật:
sudo ufw enable
Nếu các worker đặt khác trung tâm dữ liệu và phải kết nối qua internet công cộng, hãy cài đặt thêm Fail2Ban đọc tệp log của proxy để tự động khóa các địa chỉ IP xác thực sai mật khẩu quá 3 lần trong 1 giờ (bantime = 3600).
Tối ưu Connection Pooling và HTTP/2 Multiplexing giữa Worker và Gateway
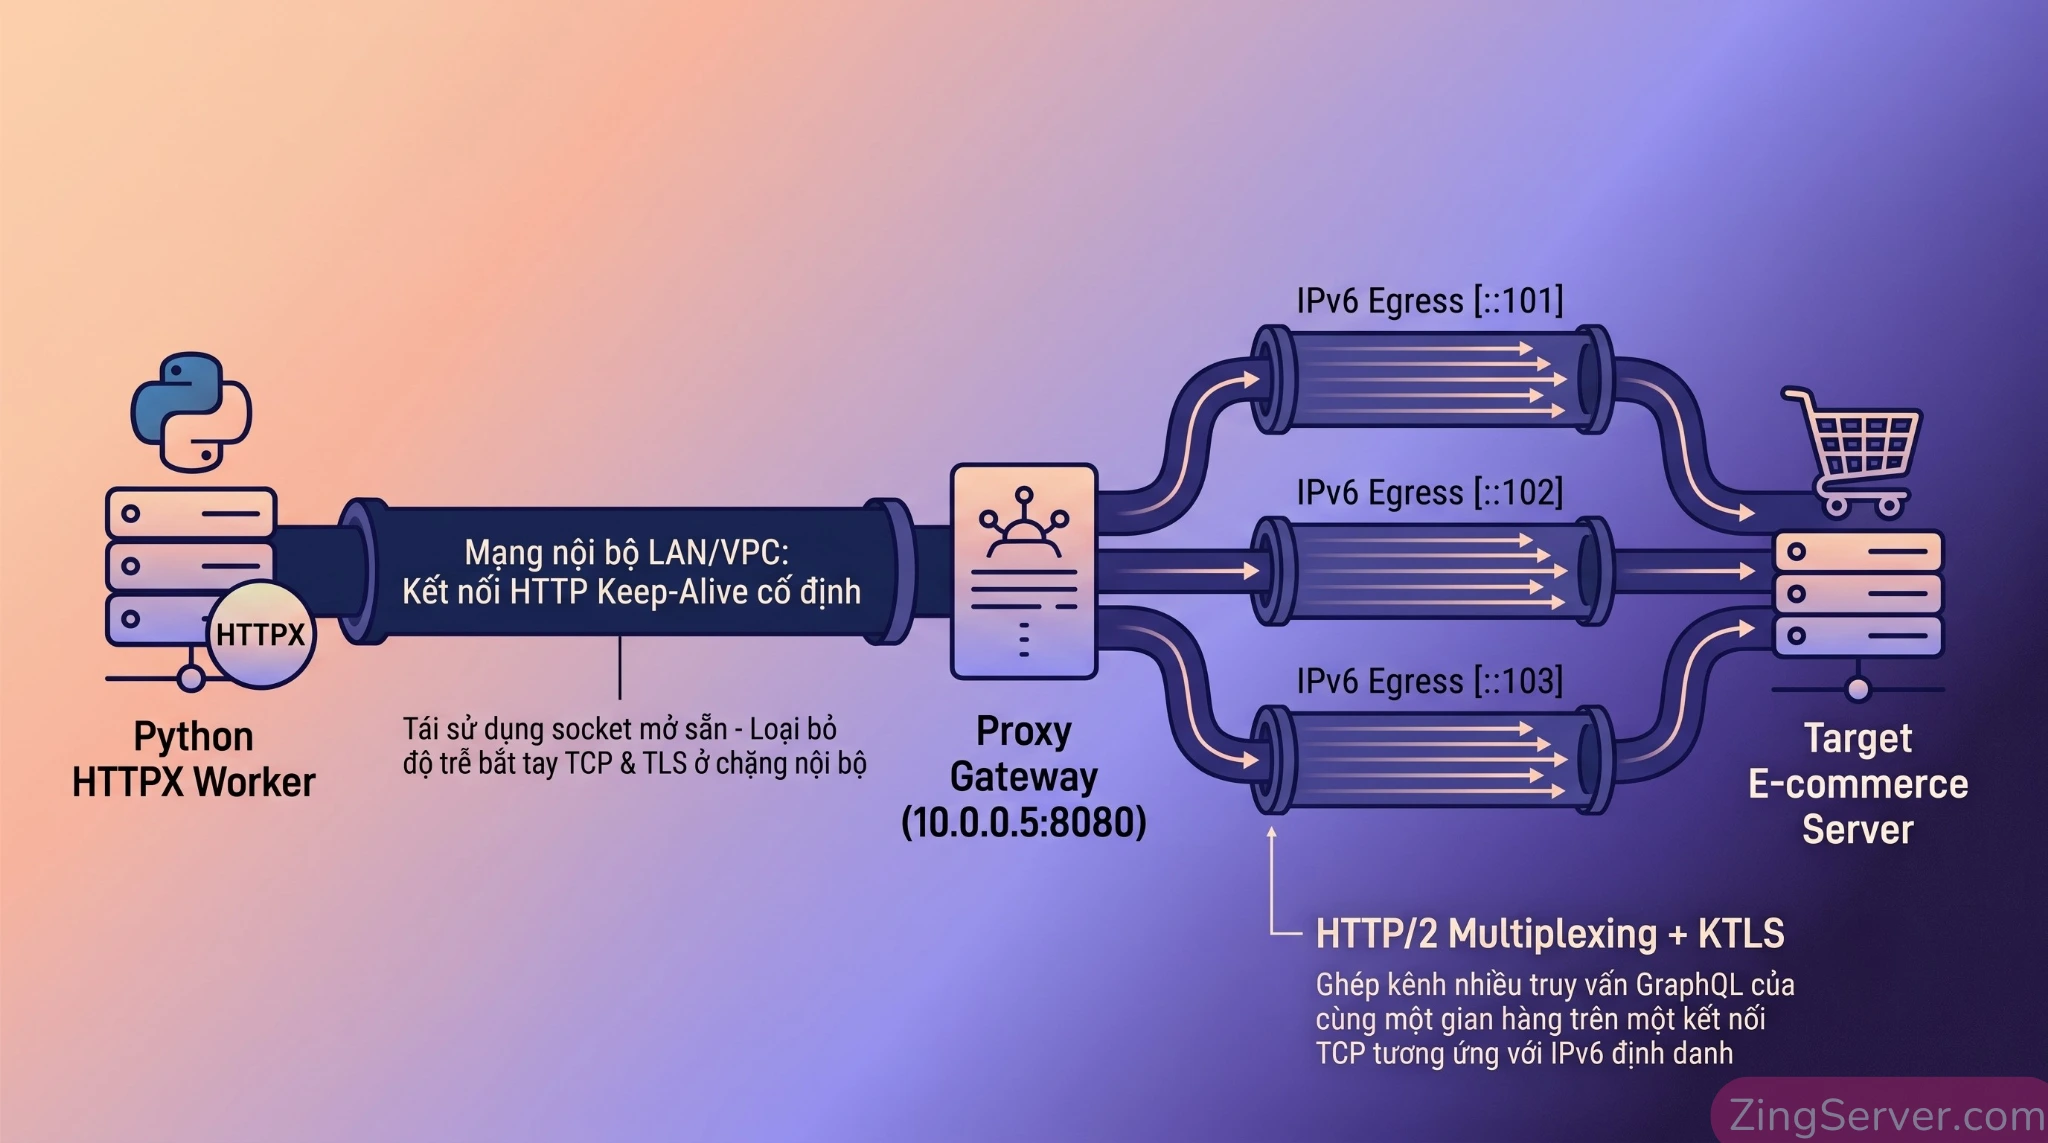
Trong giao thức TCP, việc đổi địa chỉ Source IP trực tiếp tại worker sẽ buộc hệ điều hành hủy socket cũ và thực hiện lại quá trình bắt tay TCP 3 bước cùng bắt tay TLS từ đầu, làm mất hoàn toàn tác dụng của cơ chế tái sử dụng kết nối (HTTP Keep-Alive).
Kiến trúc đặt Gateway trung gian giải quyết xung đột này bằng cách tách biệt hai chặng kết nối:
- Chặng Worker ↔ Gateway: Duy trì kết nối HTTP Keep-Alive cố định qua mạng LAN tốc độ cao. Worker đẩy hàng nghìn request liên tục qua các socket đã mở sẵn mà không tốn độ trễ khởi tạo lại kết nối.
- Chặng Gateway ↔ Target API: Khi kết hợp cùng giao thức HTTP/2 Multiplexing, nhiều luồng yêu cầu của cùng một gian hàng có thể ghép kênh truyền song song trên một kết nối TCP/TLS gắn với địa chỉ IPv6 định danh của gian hàng đó, giúp giảm mạnh độ trễ RTT (Round-Trip Time) và tiết kiệm tài nguyên CPU cho cả hai đầu.
Thiết kế luồng Client tuân thủ hạn mức và chịu lỗi cao (Fault-Tolerant)
Hạ tầng mạng phân tán tốt cần đi kèm với phần mềm điều tiết thông minh. Trước khi đẩy lưu lượng qua mạng lưới Proxy IPv6 phân tán request API, đội ngũ phát triển cần tối ưu hóa luồng gọi ở tầng ứng dụng để loại bỏ các truy vấn dư thừa.
Giảm thiểu số lượng request thừa ngay từ khâu thiết kế nghiệp vụ
Thay vì dùng sức mạnh hạ tầng để truy vấn dữ liệu liên tục, hãy áp dụng mô hình đồng bộ kết hợp (Hybrid Sync Architecture):
- Chuyển từ Polling sang Webhook (Event-Driven): Đăng ký nhận sự kiện trực tiếp từ sàn (như
ORDERS_CREATE,INVENTORY_LEVELS_UPDATE). Webhook giúp xử lý trên 95% biến động dữ liệu theo thời gian thực và loại bỏ hoàn toàn các cuộc gọi kiểm tra định kỳ khi không có đơn hàng mới; đồng thời bạn có thể kết hợp thêm giải pháp trong hướng dẫn cách dùng forward proxy bảo mật webhook để bảo vệ luồng nhận dữ liệu đơn hàng. - Đồng bộ vi sai (Delta Sync qua
updated_at): Đối với các tiến trình chạy định kỳ để rà soát dữ liệu bị sót, chỉ truy vấn các bản ghi cóupdated_at >= last_sync_timestamp(kèm khoảng đệm lùi 2 phút để tránh lệch đồng hồ hệ thống – Clock Skew Buffer), giúp giảm từ 90% đến 99% khối lượng dữ liệu phải duyệt so với Full Sync. - Sử dụng GraphQL Bulk Operations: Khi cần đồng bộ danh mục hàng vạn sản phẩm, hãy gửi một truy vấn
bulkOperationRunQueryđể máy chủ sàn xử lý bất đồng bộ ở chế độ nền và trả kết quả qua tệpJSONL, giúp bảo toàn hạn mức điểm thời gian thực cho luồng đơn hàng.
Đồng bộ hóa bộ đếm Rate-Limit bằng Redis (Distributed Token Bucket)
Khi mở rộng hệ thống ra 10 hoặc 20 container worker chạy song song, việc lưu bộ đếm giới hạn tốc độ trên RAM cục bộ (Local Memory) của từng worker sẽ thất bại. Do trạng thái bị cô lập, mỗi worker chỉ đếm số request đi qua chính nó, khiến tổng lượng request gửi lên sàn bị nhân gấp N lần và làm cạn kiệt hạn mức Token ngay lập tức.
Giải pháp tiêu chuẩn là sử dụng Redis-server làm bộ lưu trữ trạng thái tập trung ở giữa. Nhờ kiến trúc xử lý đơn luồng trên bộ nhớ đệm với các thao tác nguyên tử (Atomic Operations thông qua lệnh INCR, khối MULTI/EXEC hoặc chạy Lua Script), toàn bộ worker trong cụm sẽ kiểm tra và trừ điểm hạn mức trên một nguồn dữ liệu chuẩn xác trước khi phát request đi.
Cơ chế ngắt mạch tự động (Circuit Breaker) và hàng đợi Dead-Letter Queue (DLQ)
Khi máy chủ đối tác gặp sự cố hoặc trả về cảnh báo giới hạn tốc độ theo chuẩn IETF RFC 6585, ứng dụng cần tránh việc thử lại theo cấp số nhân cố định (Exponential Backoff thuần túy). Nếu 500 worker cùng bị chặn ở giây T0 và cùng tính ra thời gian chờ cố định là 2.0 giây, cả 500 worker sẽ đồng loạt gửi request trở lại vào đúng giây T0 + 2.0, tạo ra hiệu ứng Thundering Herd (bão retry đồng loạt) làm nghẽn mạng ngay lập tức.
Để phá vỡ sự đồng bộ này, thuật toán chờ cần cộng thêm Jitter (độ lệch ngẫu nhiên):
twait = min(cap, base × 2attempt) + random_jitter
Dưới đây là đoạn mã nguồn triển khai trên môi trường Python 3.14 (hoặc thử nghiệm tính năng JIT/Lazy Imports trên bản Python 3.15.0rc2 phát hành tháng 09/2026) sử dụng thư viện bất đồng bộ HTTPX 0.28.1 kết hợp tenacity.
Đoạn mã minh họa trọn vẹn các kỹ thuật hiện đại: bật HTTP/2 Multiplexing (http2=True), định tuyến qua cổng HAProxy Reverse Gateway kèm header Host chuẩn Multi-tenant và X-Shop-Id để giữ Sticky Session, tự động phát hiện cả lỗi HTTP 429 truyền thống lẫn lỗi THROTTLED ẩn trong phản hồi HTTP 200 OK của GraphQL Admin API, tính toán thời gian chờ dựa trên điểm throttleStatus hoặc header Retry-After, đồng thời tích hợp Circuit Breaker và Dead-Letter Queue (DLQ):
import asyncio
import random
import time
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
from enum import Enum
from typing import Any, Dict, List, Optional

import httpx
from tenacity import (
    AsyncRetrying,
    retry_if_exception,
    stop_after_attempt,
    wait_exponential_jitter,
)

# Ngoại lệ tùy chỉnh khi GraphQL trả về HTTP 200 OK nhưng bị chặn bởi Query Cost
class GraphQLThrottledError(Exception):
    def __init__(self, message: str, retry_after: Optional[float] = None):
        super().__init__(message)
        self.retry_after = retry_after

# 1. Bộ ngắt mạch (Circuit Breaker) bảo vệ luồng đồng bộ
class CircuitState(Enum):
    CLOSED = "CLOSED"
    OPEN = "OPEN"
    HALF_OPEN = "HALF_OPEN"

class CircuitBreaker:
    def __init__(self, failure_threshold: int = 3, recovery_time: float = 15.0):
        self.failure_threshold = failure_threshold
        self.recovery_time = recovery_time
        self.state = CircuitState.CLOSED
        self.failure_count = 0
        self.last_state_change = time.time()

    def can_execute(self) -> bool:
        now = time.time()
        if self.state == CircuitState.OPEN:
            if now - self.last_state_change > self.recovery_time:
                self.state = CircuitState.HALF_OPEN
                self.last_state_change = now
                return True
            return False
        return True

    def record_success(self):
        self.failure_count = 0
        if self.state == CircuitState.HALF_OPEN:
            self.state = CircuitState.CLOSED
            self.last_state_change = time.time()

    def record_failure(self):
        self.failure_count += 1
        if self.failure_count >= self.failure_threshold:
            self.state = CircuitState.OPEN
            self.last_state_change = time.time()

# 2. Hàng đợi lưu giữ các bản ghi lỗi (Dead-Letter Queue)
class DeadLetterQueue:
    def __init__(self):
        self._queue: asyncio.Queue = asyncio.Queue()

    async def push(self, record: Dict[str, Any], reason: str):
        await self._queue.put({
            "payload": record,
            "failed_at": datetime.now(timezone.utc).isoformat(),
            "reason": reason
        })

    async def pop_all(self) -> List[Dict[str, Any]]:
        items = []
        while not self._queue.empty():
            items.append(await self._queue.get())
        return items

# 3. Hàm đọc header Retry-After theo chuẩn RFC 6585
def parse_retry_after(response: httpx.Response) -> Optional[float]:
    ra = response.headers.get("Retry-After")
    if not ra:
        return None
    if ra.isdigit():
        return float(ra)
    try:
        target_dt = parsedate_to_datetime(ra)
        return max(0.0, (target_dt - datetime.now(timezone.utc)).total_seconds())
    except (TypeError, ValueError):
        return None

# 4. Client gọi API chịu lỗi cao qua HAProxy IPv6 Gateway
class ResilientSyncClient:
    def __init__(self, client: httpx.AsyncClient, dlq: DeadLetterQueue):
        self.client = client
        self.dlq = dlq
        self.breaker = CircuitBreaker(failure_threshold=3, recovery_time=20.0)

    async def sync_graphql_orders(self, shop_id: str, payload: Dict[str, Any]) -> Optional[Dict[str, Any]]:
        if not self.breaker.can_execute():
            await self.dlq.push(payload, f"[{shop_id}] Circuit Breaker đang mở (OPEN)")
            return None

        server_retry_after: Optional[float] = None

        def is_retryable(exc: Exception) -> bool:
            if isinstance(exc, (httpx.ConnectError, httpx.ReadTimeout, httpx.PoolTimeout, GraphQLThrottledError)):
                return True
            if isinstance(exc, httpx.HTTPStatusError):
                return exc.response.status_code in {429, 500, 502, 503, 504}
            return False

        async def _do_request():
            nonlocal server_retry_after
            server_retry_after = None

            # Đặt Host header theo tên miền gian hàng Multi-tenant và X-Shop-Id để HAProxy 3.4 giữ Sticky IPv6
            headers = {
                "Host": f"{shop_id}.myshopify.com",
                "X-Shop-Id": shop_id,
                "X-Shopify-Access-Token": payload["access_token"],
                "Content-Type": "application/json",
            }

            resp = await self.client.post(
                url=payload["endpoint_path"],
                json={"query": payload["query"], "variables": payload.get("variables", {})},
                headers=headers
            )

            # Xử lý lỗi HTTP 429 hoặc 5xx ở tầng mạng / WAF
            if resp.status_code == 429 or resp.status_code >= 500:
                server_retry_after = parse_retry_after(resp)
                resp.raise_for_status()

            resp.raise_for_status()
            body = resp.json()

            # Kiểm tra điểm hạn mức GraphQL Admin API (Calculated Query Cost)
            throttle = body.get("extensions", {}).get("cost", {}).get("throttleStatus", {})
            currently_available = throttle.get("currentlyAvailable")
            restore_rate = throttle.get("restoreRate", 50.0)

            # Kiểm tra nếu GraphQL trả về HTTP 200 OK nhưng chứa lỗi THROTTLED / MAX_COST_EXCEEDED
            if "errors" in body:
                for err in body["errors"]:
                    err_code = err.get("extensions", {}).get("code", "")
                    if err_code in {"THROTTLED", "MAX_COST_EXCEEDED"}:
                        # Tính thời gian cần chờ để hồi phục đủ điểm truy vấn
                        needed_points = max(100.0 - (currently_available or 0), 50.0)
                        calc_wait = needed_points / max(restore_rate, 1.0)
                        server_retry_after = calc_wait
                        raise GraphQLThrottledError(f"GraphQL Throttled ({err_code})", retry_after=calc_wait)

            # Chủ động giảm nhịp độ (Safety Margin) nếu điểm khả dụng xuống dưới 150 điểm
            if currently_available is not None and currently_available < 150:
                await asyncio.sleep(1.5)

            return body

        def wait_strategy(retry_state):
            if server_retry_after is not None and server_retry_after > 0:
                return server_retry_after + random.uniform(0.1, 0.5)
            return wait_exponential_jitter(initial=1, max=30, jitter=1)(retry_state)

        try:
            async for attempt in AsyncRetrying(
                stop=stop_after_attempt(4),
                wait=wait_strategy,
                retry=retry_if_exception(is_retryable),
                reraise=True
            ):
                with attempt:
                    data = await _do_request()
                    self.breaker.record_success()
                    return data
        except Exception as exc:
            self.breaker.record_failure()
            await self.dlq.push(payload, f"[{shop_id}] {type(exc).__name__}: {str(exc)}")
            return None

async def main():
    dlq = DeadLetterQueue()
    # Kết nối Keep-Alive & HTTP/2 Multiplexing tới HAProxy Reverse Gateway nội bộ (10.0.0.5:8080)
    # Nếu dùng mô hình 3proxy Forward Proxy (Bước 3B), bạn truyền thêm tham số proxy="http://sync_worker:StrongPass2026!@10.0.0.5:3128"
    limits = httpx.Limits(max_connections=100, max_keepalive_connections=30)
    timeout = httpx.Timeout(connect=5.0, read=15.0, write=5.0, pool=5.0)

    async with httpx.AsyncClient(
        base_url="http://10.0.0.5:8080",
        http2=True,
        limits=limits,
        timeout=timeout
    ) as http_client:
        sync_worker = ResilientSyncClient(http_client, dlq)

        # Truy vấn GraphQL Admin API phiên bản ổn định 2026-07 kèm bộ lọc Delta Sync updated_at
        graphql_job = {
            "endpoint_path": "/admin/api/2026-07/graphql.json",
            "access_token": "shpat_sample_token_2026",
            "query": """
                query GetUpdatedOrders($queryFilter: String!) {
                    orders(first: 50, query: $queryFilter) {
                        edges {
                            node { id name updatedAt totalPriceSet { shopMoney { amount } } }
                        }
                    }
                }
            """,
            "variables": {"queryFilter": "updated_at:>='2026-09-26T00:00:00Z'"}
        }
        await sync_worker.sync_graphql_orders(shop_id="shop-vn-01", payload=graphql_job)

if __name__ == "__main__":
    asyncio.run(main())
Các chỉ số Observability kỹ sư hệ thống cần giám sát trên Production
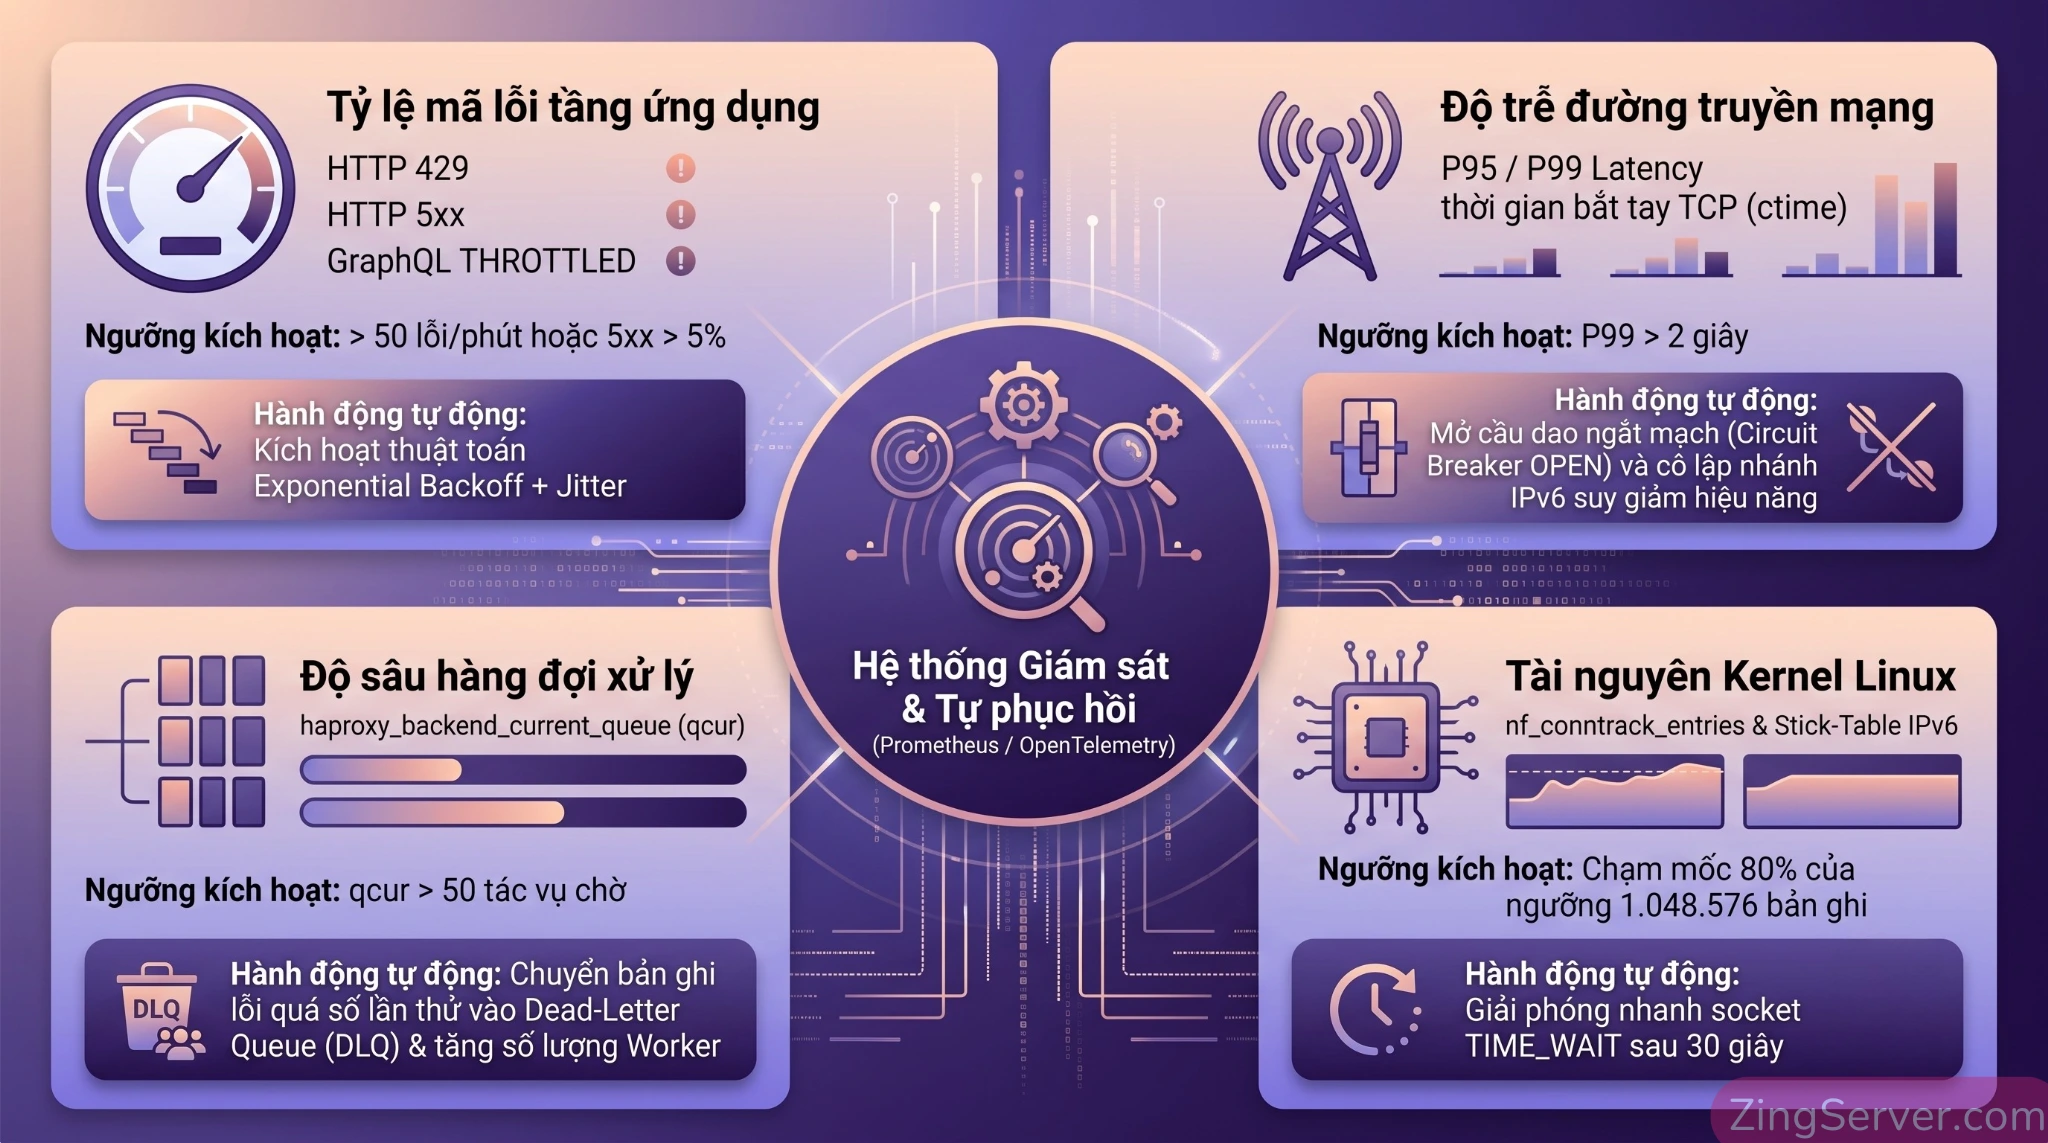
Khi vận hành hệ thống đồng bộ dữ liệu lớn qua mạng lưới proxy, việc triển khai hệ thống giám sát VPS bằng Prometheus Grafana kết hợp quy trình giám sát băng thông datacenter proxy (hoặc thu thập trace qua OpenTelemetry trên HAProxy 3.4) giúp đội ngũ DevOps phát hiện sớm các nhánh mạng suy giảm hiệu năng trước khi gây ảnh hưởng diện rộng:
- Tỷ lệ lỗi HTTP
429,5xxvà tần suất GraphQLTHROTTLED: Theo dõi chỉ sốhaproxy_frontend_http_responses_total{code="429"},haproxy_backend_http_responses_total{code=~"5.."}cùng bộ đếm custom metric cho lỗiTHROTTLEDtừ ứng dụng. Thiết lập cảnh báo (Alert) ngay khi tốc độ phát sinh lỗi vượt ngưỡng 50 requests/phút hoặc tỷ lệ lỗi5xxvượt quá 5% tổng lưu lượng trong vòng 5 phút. - Độ trễ phân vị (P95 / P99 Latency) và bộ đếm thời gian TCP: Giám sát
histogram_quantile(0.99, ...)kết hợp với các chỉ số timer của HAProxy gồmctime(thời gian thiết lập kết nối TCP) vàqtime(thời gian chờ trong hàng đợi). Nếuctimetăng cao trên một nhánh IPv6, nhánh đó đang gặp hiện tượng mất gói tin (packet loss) hoặc định tuyến vòng; cần dùng Runtime API của HAProxy để tách nhánh đó khỏi pool. - Độ sâu hàng đợi (
qcur/queue_depth): Theo dõi số lượng tác vụ đang tồn đọng tạihaproxy_backend_current_queuevà độ trễ xử lý của hàng đợi Message Queue (RabbitMQ/Kafka) để chủ động bổ sung thêm worker khi bước vào khung giờ Flash Sale. - Dung lượng bảng Conntrack và số kết nối trên từng nhánh IPv6: Giám sát tỷ lệ
node_nf_conntrack_entries / node_nf_conntrack_entries_limittrên máy chủ Linux (cảnh báo khi vượt mức 80% ngưỡng1048576đã cấu hình) và sử dụng Stick-Table (type ipv6) để đảm bảo lưu lượng được phân bổ đồng đều giữa các gian hàng.
Bên cạnh việc tối ưu hạ tầng kỹ thuật, nếu khối lượng giao dịch của từng gian hàng tăng trưởng vượt xa hạn mức mặc định của nền tảng, doanh nghiệp nên chủ động làm việc với bộ phận hỗ trợ đối tác tích hợp (ISV/Partner Program) của sàn thương mại điện tử để nâng cấp hạn mức tài khoản chính thức.
Câu hỏi thường gặp (FAQ)
1. Dùng Proxy IPv6 phân tán request API có tăng được hạn mức (quota) của một Access Token trên sàn không?
Không. Hạn mức nghiệp vụ (như Calculated Query Cost trên Shopify hay quota theo gian hàng trên Shopee, Lazada) được tính trực tiếp trên từng Access Token / App Key. Mô hình Proxy IPv6 phân tán request API giúp xóa bỏ giới hạn 55.000 cổng kết nối của tầng IPv4 NAT nội bộ và ngăn chặn việc tường lửa WAF/CDN chặn nhầm khi hệ thống của bạn gom hàng trăm gian hàng khác nhau đi ra qua một địa chỉ IPv4 công cộng.
2. Khi nào nên dùng Sticky Session và khi nào nên xoay địa chỉ IPv6 (Rotating Egress)?
Dùng Sticky Session (gắn cố định 1 địa chỉ IPv6 theo X-Shop-Id) cho các luồng xác thực OAuth Token như đồng bộ đơn hàng và cập nhật tồn kho để tránh bị hệ thống bảo mật thu hồi token do nghi ngờ chiếm đoạt phiên. Dùng Rotating Egress (phân bổ luân chuyển theo lô) cho các tác vụ không lưu trạng thái (stateless) hoặc kiểm tra dữ liệu danh mục công khai.
3. Làm sao để sử dụng hàng nghìn địa chỉ trong dải IPv6 /64 mà không làm treo card mạng VPS Linux?
Không gán tĩnh thủ công từng địa chỉ IP vào card mạng vật lý. Thay vào đó, hãy bật tham số nhân net.ipv6.ip_nonlocal_bind = 1, định tuyến toàn bộ dải /64 vào giao diện loopback (ip -6 route add local .../64 dev lo) và chạy daemon ndppd để tự động phản hồi các gói tin truy vấn Layer 2 (Neighbor Solicitation) từ router trung tâm dữ liệu.
4. Tại sao đã định tuyến qua Proxy IPv6 mà ứng dụng vẫn gặp lỗi Socket Hang Up hoặc độ trễ cao?
Nguyên nhân thường do worker đóng/mở socket TCP và bắt tay TLS mới trên mỗi request, hoặc bảng theo dõi kết nối nf_conntrack của Linux bị tràn. Cách khắc phục là giữ kết nối HTTP Keep-Alive kết hợp ghép kênh HTTP/2 Multiplexing (http2=True) giữa Worker và Gateway, đồng thời tăng net.netfilter.nf_conntrack_max = 1048576 và giảm nf_conntrack_tcp_timeout_time_wait = 30 trong /etc/sysctl.conf.
5. Tại sao truy vấn GraphQL Admin API trả về mã HTTP 200 OK nhưng dữ liệu đơn hàng vẫn không đồng bộ được?
Khác với REST API cũ trả về mã HTTP 429, các cổng GraphQL hiện đại (như phiên bản 2026-07 của Shopify) thường trả về HTTP 200 OK kèm mã lỗi THROTTLED hoặc MAX_COST_EXCEEDED nằm bên trong mảng errors của JSON body khi cạn điểm truy vấn. Worker cần kiểm tra khối extensions.cost.throttleStatus trong JSON phản hồi để tính toán thời gian chờ (Exponential Backoff + Jitter) chính xác.
6. Khi nào nên chọn HAProxy 3.4 LTS và khi nào nên chọn 3proxy 1.0.0 làm cổng điều phối?
Chọn HAProxy 3.4 LTS (chế độ Reverse Gateway) khi cần định tuyến cố định theo Header gian hàng (balance hdr(X-Shop-Id)), ghép kênh HTTP/2 và thêm/bớt nhánh IPv6 tự động qua Dynamic Backends mà không cần reload dịch vụ. Chọn 3proxy 1.0.0 (chế độ Forward Proxy / SOCKS5) khi cần xoay ngẫu nhiên địa chỉ IPv6 trên toàn dải /64 chỉ bằng một dòng cấu hình parent 1000 extip kết hợp bộ nhớ đệm DNS nscache6.
Kết luận
Giải quyết bài toán nghẽn mạng và gián đoạn kết nối khi đồng bộ hàng vạn dữ liệu E-commerce mỗi ngày đòi hỏi sự phối hợp chặt chẽ giữa tầng mạng và tầng ứng dụng. Việc triển khai kiến trúc Proxy IPv6 phân tán request API giúp xóa bỏ điểm nghẽn cạn kiệt cổng trên hạ tầng NAT IPv4 truyền thống, đồng thời tách biệt luồng lưu lượng rõ ràng cho từng nhóm nghiệp vụ và từng gian hàng.
Khi được kết hợp cùng cơ chế ghép kênh HTTP/2, tái sử dụng kết nối Keep-Alive, bộ đếm hạn mức tập trung qua Redis và thuật toán xử lý lỗi có kiểm soát, hệ thống tích hợp của bạn sẽ duy trì được sự ổn định, bền bỉ và sẵn sàng đáp ứng mọi đợt bùng nổ lưu lượng trong các chiến dịch thương mại điện tử quy mô lớn.