

Bạn vừa trải qua một đêm ngon giấc, nhưng buổi sáng thức dậy, điện thoại báo tin nhắn trừ tiền hàng nghìn đô la từ tài khoản Cloud, hoặc tệ hơn, mã nguồn nội bộ công ty đã bị phơi bày trên một diễn đàn vô danh. Kẻ thù không đục thủng tường lửa từ bên ngoài, cũng không brute-force mật khẩu SSH. Chúng bước vào qua cửa chính bằng một dòng lệnh vô cùng quen thuộc trên terminal của server build: npm install hoặc pip install.
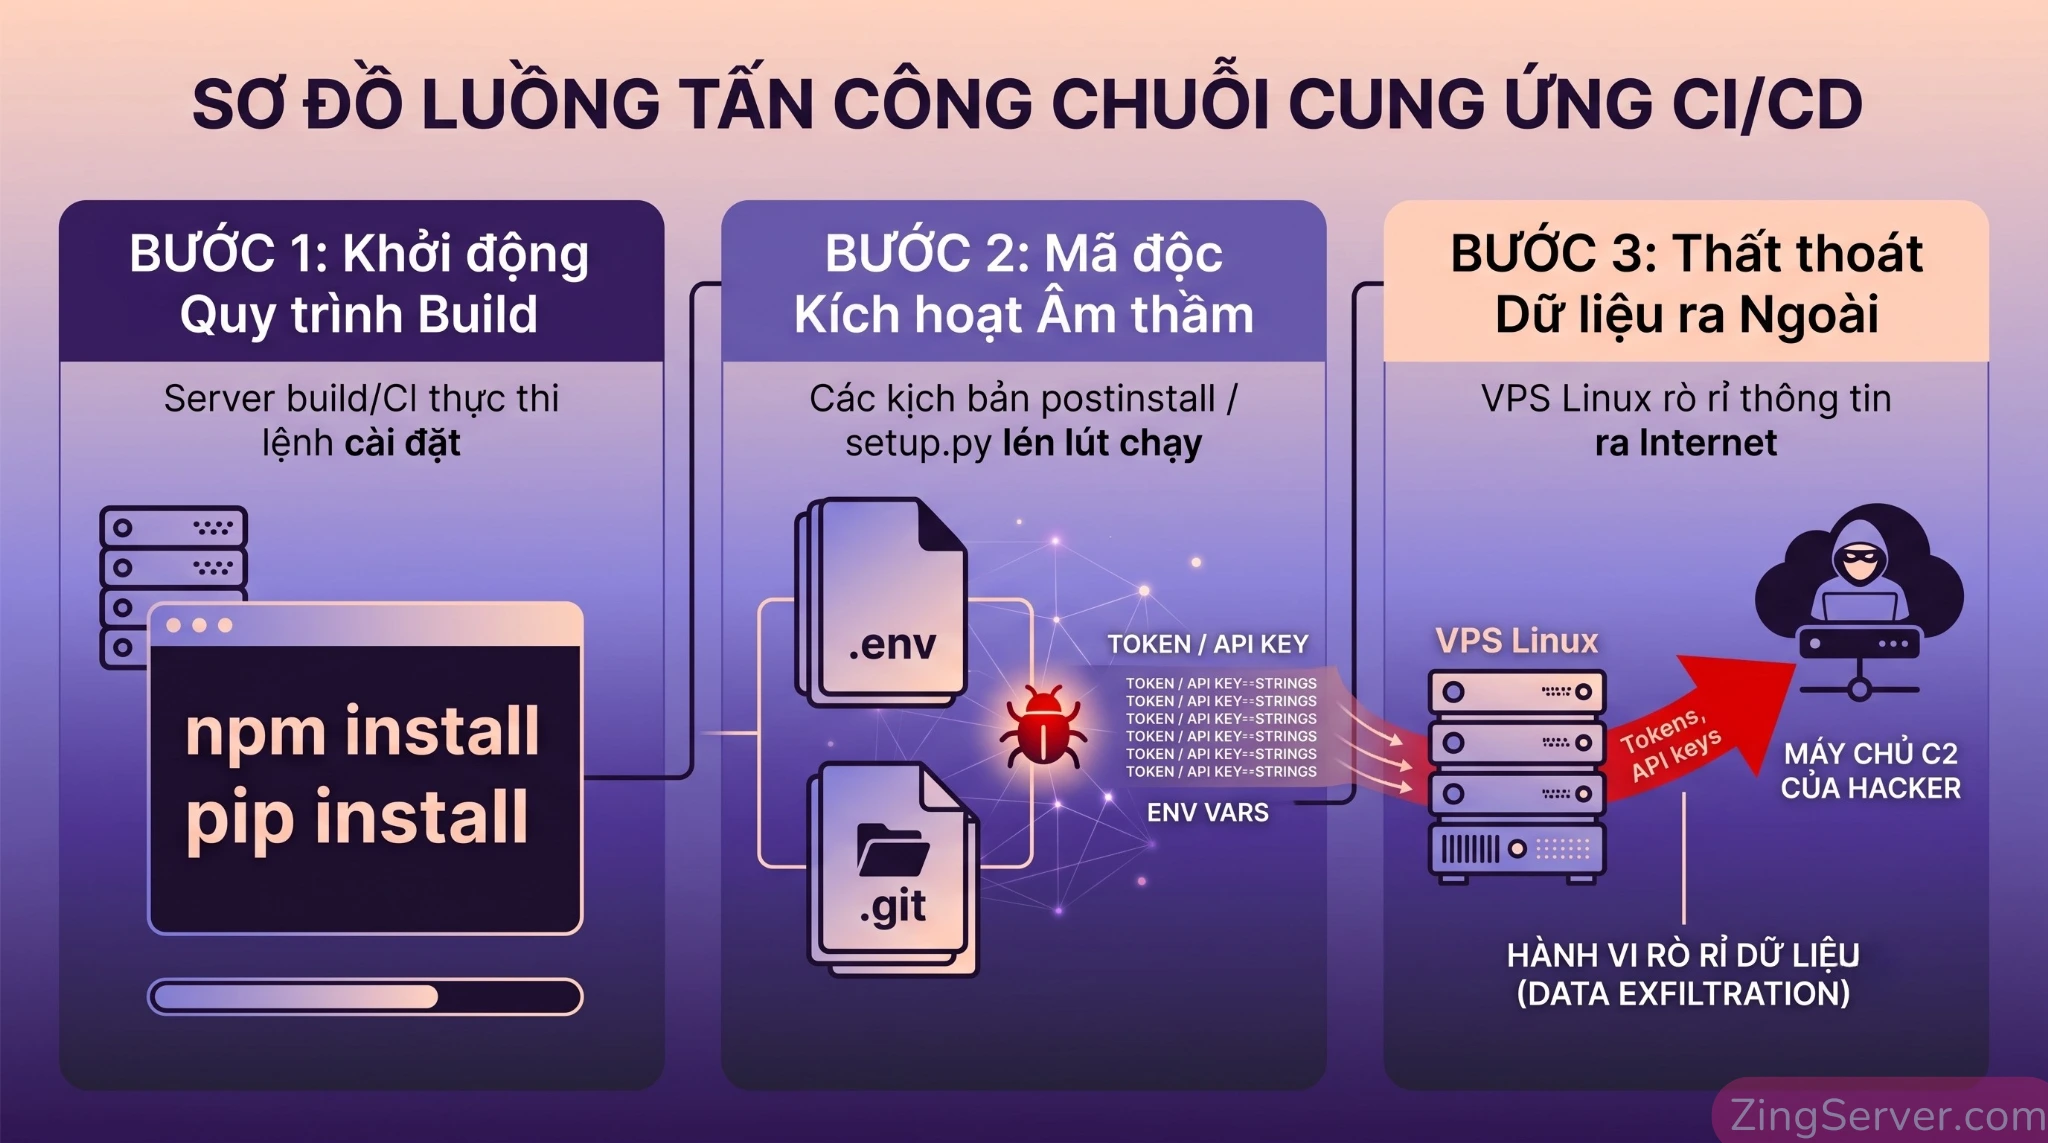
Thực tế khốc liệt của các cuộc tấn công chuỗi cung ứng (Supply Chain Attacks) hiện nay cho thấy, mã độc đang nhắm thẳng vào quy trình CI/CD. Khi một package bị cài cắm mã độc, nó sẽ âm thầm đọc các file .env, gom token, API key và lập tức gọi về nhà (Call home) để gửi dữ liệu cho hacker. Trong tình huống này, giải pháp cấu hình Outbound Proxy VPS Linux kết hợp với tường lửa hiện đại chính là chốt chặn mạng lưới giúp vô hiệu hóa đường lùi của mã độc.
Làm thế nào để thiết lập một kiến trúc mạng khiến mã độc dù có lọt vào server cũng bị chặn đứng vì không thể gửi dữ liệu ra ngoài? Liệu hạ tầng CI/CD của bạn đã thực sự an toàn trước những kịch bản tấn công Zero-day? Hãy cùng đi sâu vào bài toán kỹ thuật này.

Lỗ hổng chuỗi cung ứng và sự bất lực của các công cụ quét lỗi mặc định
Các cuộc tấn công nhắm vào hệ sinh thái mã nguồn mở không còn là lý thuyết. Chúng đang diễn ra mỗi ngày với mức độ tinh vi đáng kinh ngạc.
Kịch bản thực tế khi package bị chiếm quyền và chèn mã độc
Giai đoạn 2025 đến 2026 ghi nhận hàng loạt sự cố nghiêm trọng, điển hình như làn sóng sâu máy tính Shai-Hulud trên npm hay các chiến dịch lây nhiễm qua thư viện Python. Kẻ tấn công không tốn công tìm kiếm lỗ hổng của VPS, chúng dùng kỹ thuật Phishing hoặc khai thác rò rỉ token để chiếm đoạt tài khoản hợp lệ của các nhà phát triển (Maintainer), sau đó chèn mã độc vào mã nguồn và tự động publish hàng loạt phiên bản mới.
Đây cũng là lý do vì sao bên cạnh việc dùng Proxy, nhiều đội ngũ DevSecOps đang chủ động build Private Package Registry trên VPS nhằm ngăn chặn tấn công Supply Chain để kiểm duyệt toàn diện mã nguồn nội bộ trước khi cấp quyền cài đặt.
Ngay khi hệ thống CI/CD hoặc developer tải các package này về, các lifecycle scripts như preinstall hoặc postinstall trong Node.js (hay setup.py trong Python) sẽ tự động chạy ngầm. Mã độc tiến hành rà soát các biến môi trường (os.getenv), đọc tệp cấu hình Kubernetes, SSH keys, kiểm tra GitHub PAT (Personal Access Token). Chỉ trong vài giây, chìa khóa hạ tầng của bạn đã bị đóng gói và chuẩn bị exfiltrate (rò rỉ) ra bên ngoài.
Tại sao npm audit hay quét CVE lại không phát hiện được mã độc publish hợp lệ?
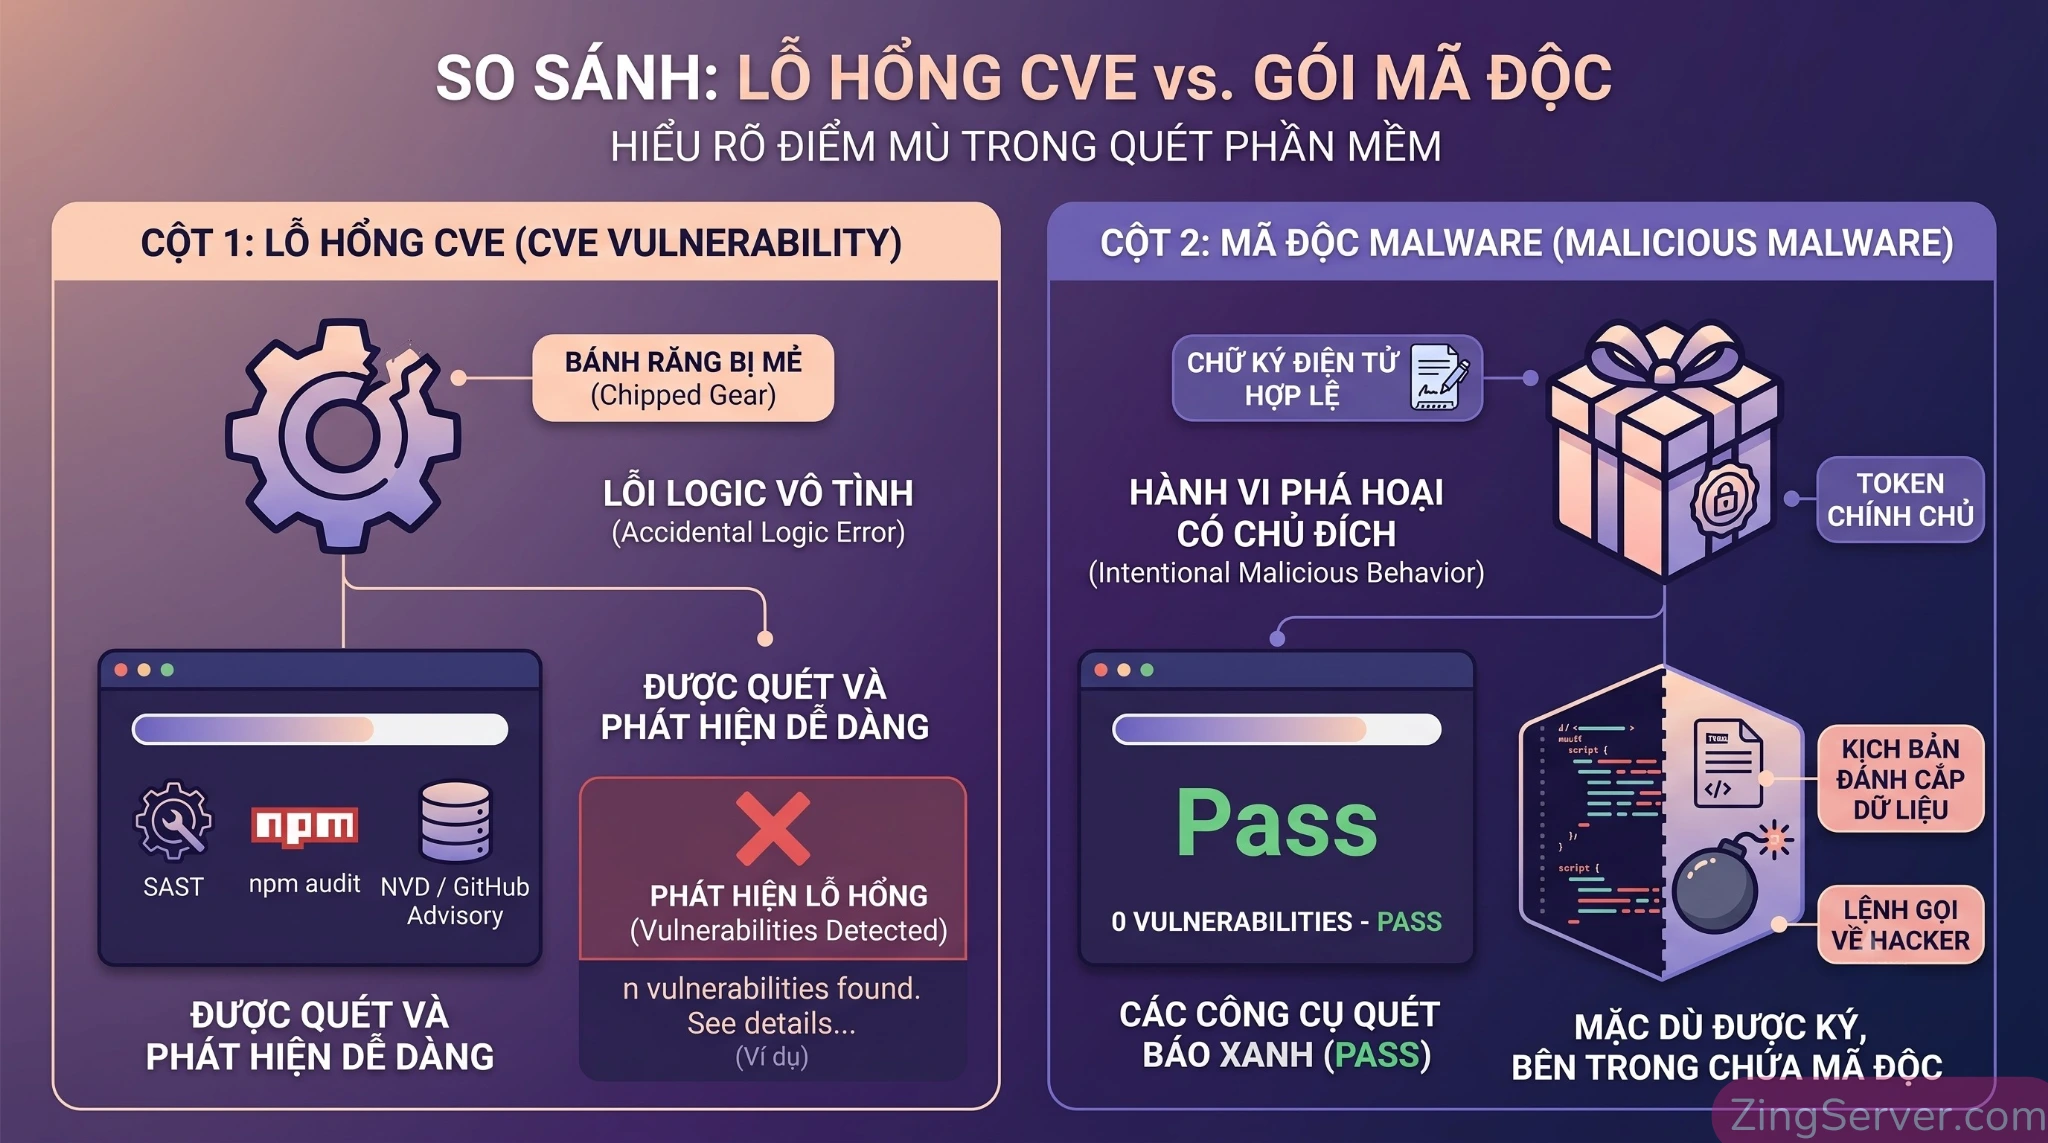
Nhiều SysAdmin và DevOps tin rằng chỉ cần chạy npm audit hoặc tích hợp các công cụ quét Static Analysis (SAST) vào pipeline là đủ an toàn. Tuy nhiên, đây là một điểm mù kỹ thuật cực kỳ rủi ro:
- Cơ chế so khớp tĩnh: Các công cụ quét CVE hoạt động bằng cách tra cứu cơ sở dữ liệu lỗ hổng đã được biết đến (như NVD hoặc GitHub Advisory).
- Zero-day Malware: Khi hacker dùng tài khoản chính chủ để tung ra một bản cập nhật chứa mã độc, đó là một hành vi phá hoại có chủ đích, không phải một lỗi lập trình (Vulnerability). Sẽ không có bất kỳ mã CVE nào được gán cho phiên bản đó tại thời điểm phát hành.
- Chứng nhận hợp lệ: Vì được ký và publish bằng token thật, các registry (npm/PyPI) mặc định coi đây là package nguyên bản. Lệnh quét sẽ trả về kết quả 0 vulnerabilities, nhưng thực chất rủi ro bảo mật đã nằm gọn trong server của bạn.
Default Deny Egress: Chặn đứng Data Exfiltration bằng Proxy
Nếu chúng ta không thể đoán trước package nào sẽ bị nhiễm độc vào ngày mai, thì giải pháp mang tính chiến lược là kiểm soát chặt chẽ mạng lưới ở chiều đi ra. Dù mã độc có thu thập được token, chúng cũng trở nên vô hại nếu không thể gửi dữ liệu về máy chủ điều khiển (C2).
Nguyên lý giới hạn Blast Radius: Mã độc chạy, nhưng không thể gọi về nhà
Mô hình an ninh Default Deny Egress (Chặn mặc định kết nối ra) thay đổi tư duy thiết lập Firewall truyền thống. Thay vì mở kết nối đi ra ngoài (Outbound) và chỉ lo chặn kết nối đi vào (Inbound), nguyên lý này quy định: Mọi nỗ lực khởi tạo kết nối từ server ra Internet đều bị cấm, ngoại trừ các luồng traffic được định danh tường minh.
Nhờ áp dụng nguyên lý này, phạm vi ảnh hưởng (Blast Radius) được thu hẹp đáng kể. Mã độc có thể thực thi mã, rà soát ổ cứng, nhưng nỗ lực mở kết nối HTTP/HTTPS ra một IP lạ sẽ lập tức bị Drop ở tầng mạng.
Sai lầm phổ biến khi block Outbound theo dải IP
Nhiều SysAdmin từng có thói quen tạo luật tường lửa để Whitelist địa chỉ IP của registry.npmjs.org hoặc pypi.org. Tuy nhiên, trong kỷ nguyên Cloud, đây là một rủi ro kỹ thuật:
- IP động của CDN: Các registry phổ biến đều đứng sau mạng phân phối nội dung (CDN) như Cloudflare hoặc Fastly với công nghệ Anycast. IP của chúng thay đổi liên tục theo vị trí địa lý, độ cân bằng tải. Rule IP tĩnh của bạn sẽ nhanh chóng lỗi thời, khiến tiến trình build báo lỗi Timeout.
- Rủi ro Multi-Tenancy: Nếu bạn Whitelist dải IP của Cloudflare để ứng dụng không bị block IP, bạn đã vô tình mở cửa cho nhiều website khác cùng chia sẻ hạ tầng này. Kẻ tấn công chỉ cần thuê một server ảo sau Cloudflare là có thể nhận dữ liệu exfiltration trót lọt.
Ưu thế của việc cấu hình Outbound Proxy VPS Linux (Layer 7)
Để giải quyết bài toán trên, kiến trúc chuẩn là đẩy nhiệm vụ lọc domain lên Proxy ở Layer 7 (Tầng Ứng dụng). Không giống như các giao thức chuyển tiếp gói tin đơn thuần (bạn có thể tìm hiểu thêm về sự khác biệt cũng như khi nào nên dùng SOCKS5 và HTTP(s) Proxy), Proxy (như Squid) không quan tâm đến địa chỉ IP biến đổi đằng sau CDN. Nó đọc trực tiếp trường Server Name Indication (SNI) trong gói tin TLS hoặc tiêu đề HTTP Host.
Nếu luồng traffic yêu cầu truy cập .npmjs.org hoặc .github.com, Proxy cho qua. Nếu request gọi đến một domain không có trong danh sách như evil-c2-server.com, Proxy sẽ ngắt kết nối ngay lập tức.
Hướng dẫn kỹ thuật: Từng bước cấu hình Outbound Proxy VPS Linux
Sau đây là quy trình thực chiến để xây dựng chốt chặn mạng lưới kết hợp giữa Proxy và Tường lửa nftables thế hệ mới, ép buộc mọi kết nối phải đi qua vùng kiểm duyệt. Kiến trúc này giải quyết bài toán xung đột giao thức giữa các công cụ package manager và tường lửa.
Bước 1: Khởi tạo Squid Proxy với kiến trúc Dual-Port và thiết lập Allowlist
Cài đặt Squid Proxy trên VPS Linux (áp dụng cho Ubuntu/Debian):
Cập nhật danh sách gói:
sudo apt updateCài đặt Squid:
sudo apt install -y squidTạo một tệp danh sách các tên miền hợp lệ (/etc/squid/allowed_domains.txt):
registry.npmjs.org
.npmjs.org
pypi.org
files.pythonhosted.org
github.com
.github.com
.githubusercontent.com
Chỉnh sửa tệp cấu hình chính /etc/squid/squid.conf. Tại đây, chúng ta áp dụng kỹ thuật Dual-Port để tách biệt luồng xử lý:
- Port 3128: Dành cho các công cụ (như npm, pip) chủ động cấu hình qua biến môi trường. Chúng sẽ gửi định dạng Explicit Proxy (lệnh
CONNECT). - Port 3129 intercept: Dành riêng để hứng các gói tin thô (raw TCP) do tường lửa bắt và ném sang khi có một tiến trình cố tình kết nối thẳng ra Internet. Việc tách cổng này tránh lỗi xung đột giao thức gây sập kết nối.
# Port 3128 dành cho ứng dụng được cấu hình proxy hợp lệ (Explicit)
http_port 3128

# Port 3129 dành cho việc tường lửa nftables bắt và điều hướng (Transparent/Intercept)
http_port 3129 intercept

# Khai báo dải mạng loopback
acl localnet src 127.0.0.1/32

# Chỉ định danh sách domain hợp lệ từ file text
acl allowed_domains dstdomain "/etc/squid/allowed_domains.txt"

# Cho phép traffic hợp lệ, chặn tất cả phần còn lại (Default Deny)
http_access allow localnet allowed_domains
http_access deny all
Khởi động lại dịch vụ:
sudo systemctl restart squidBước 2: Tạo user riêng biệt (builder) để cô lập môi trường thực thi
Theo nguyên tắc Đặc quyền tối thiểu (Least Privilege), SysAdmin nên tránh chạy tiến trình CI/CD bằng user root hoặc user có quyền login. Hãy tạo một System User chuyên dùng để chạy các script cài đặt:
sudo useradd -r -m -s /sbin/nologin builderUser builder không có quyền đăng nhập shell tương tác và chỉ được cấp quyền ghi vào thư mục workspace được phân công. Điều này giúp ngăn chặn mã độc ghi đè các binary của hệ thống hay đọc tệp cấu hình nhạy cảm.
Bước 3: Cấu hình nftables chặn đứng kết nối trực tiếp
Các bản phân phối Linux hiện đại (như Debian 12/13, RHEL 8/9, Ubuntu 24.04) đã chuyển sang nftables làm backend mặc định nhờ hiệu năng xử lý gói tin và cú pháp logic tối ưu.
Chúng ta sẽ thiết lập chính sách Drop mặc định thông qua file cấu hình tổng /etc/nftables.conf. File này thực hiện hai nhiệm vụ: Bắt traffic vượt rào của user builder ném vào port 3129 của Squid, và chặn các đường ra khác.
Cấu hình chi tiết /etc/nftables.conf:
#!/usr/sbin/nft -f

flush ruleset

# --- BẢNG NAT: Chuyển hướng lưu lượng (Transparent Proxy) ---
table inet nat {
    chain output {
        type nat hook output priority dstnat; policy accept;

        # Bắt kết nối TCP của user 'builder' và redirect sang port intercept 3129 của Squid
        meta skuid "builder" tcp dport { 80, 443 } redirect to :3129 comment "Redirect builder HTTP/HTTPS to Squid Intercept"
    }
}

# --- BẢNG FILTER: Kiểm soát Egress ---
table inet filter {
    chain output {
        type filter hook output priority 0; policy accept;

        # Cho phép user 'builder' giao tiếp qua loopback (để kết nối tới cổng 3128 và 3129)
        meta skuid "builder" oifname "lo" accept comment "Allow loopback for builder"

        # CHẶN MẶC ĐỊNH: Bất kỳ kết nối outbound trực tiếp nào khác từ user 'builder' đều bị drop và ghi log
        meta skuid "builder" log prefix "[NFT-DROP-BUILDER] " limit rate 5/minute
        meta skuid "builder" drop comment "Block all direct internet access for builder"
    }
}
Nạp lại ruleset để cấu hình có hiệu lực:
sudo nft -f /etc/nftables.confVới cấu hình sử dụng chuẩn meta skuid, dù mã độc có dùng kỹ thuật mở raw socket TCP để né biến môi trường proxy, nó vẫn sẽ va phải luật drop của kernel Linux và rớt gói tin.
Bước 4: Khai báo proxy cho npm và pip
Để tối ưu hóa luồng xử lý và giảm tải cho NAT firewall, chúng ta khai báo proxy tường minh (Explicit) cho các Package Manager. Các request này sẽ đi vào cổng 3128 một cách ổn định.
Với biến môi trường hệ thống (khai báo vào cấu hình shell hoặc file config của CI Runner):
Khai báo proxy cho HTTP:
export HTTP_PROXY="http://127.0.0.1:3128"Khai báo proxy cho HTTPS:
export HTTPS_PROXY="http://127.0.0.1:3128"Loại trừ proxy cho localhost:
export NO_PROXY="localhost,127.0.0.1"Cấu hình trực tiếp cho npm (.npmrc):
Thiết lập proxy HTTP cho npm:
npm config set proxy http://127.0.0.1:3128Thiết lập proxy HTTPS cho npm:
npm config set https-proxy http://127.0.0.1:3128Cấu hình cho pip (thêm vào ~/.config/pip/pip.conf):
[global]
proxy = http://127.0.0.1:3128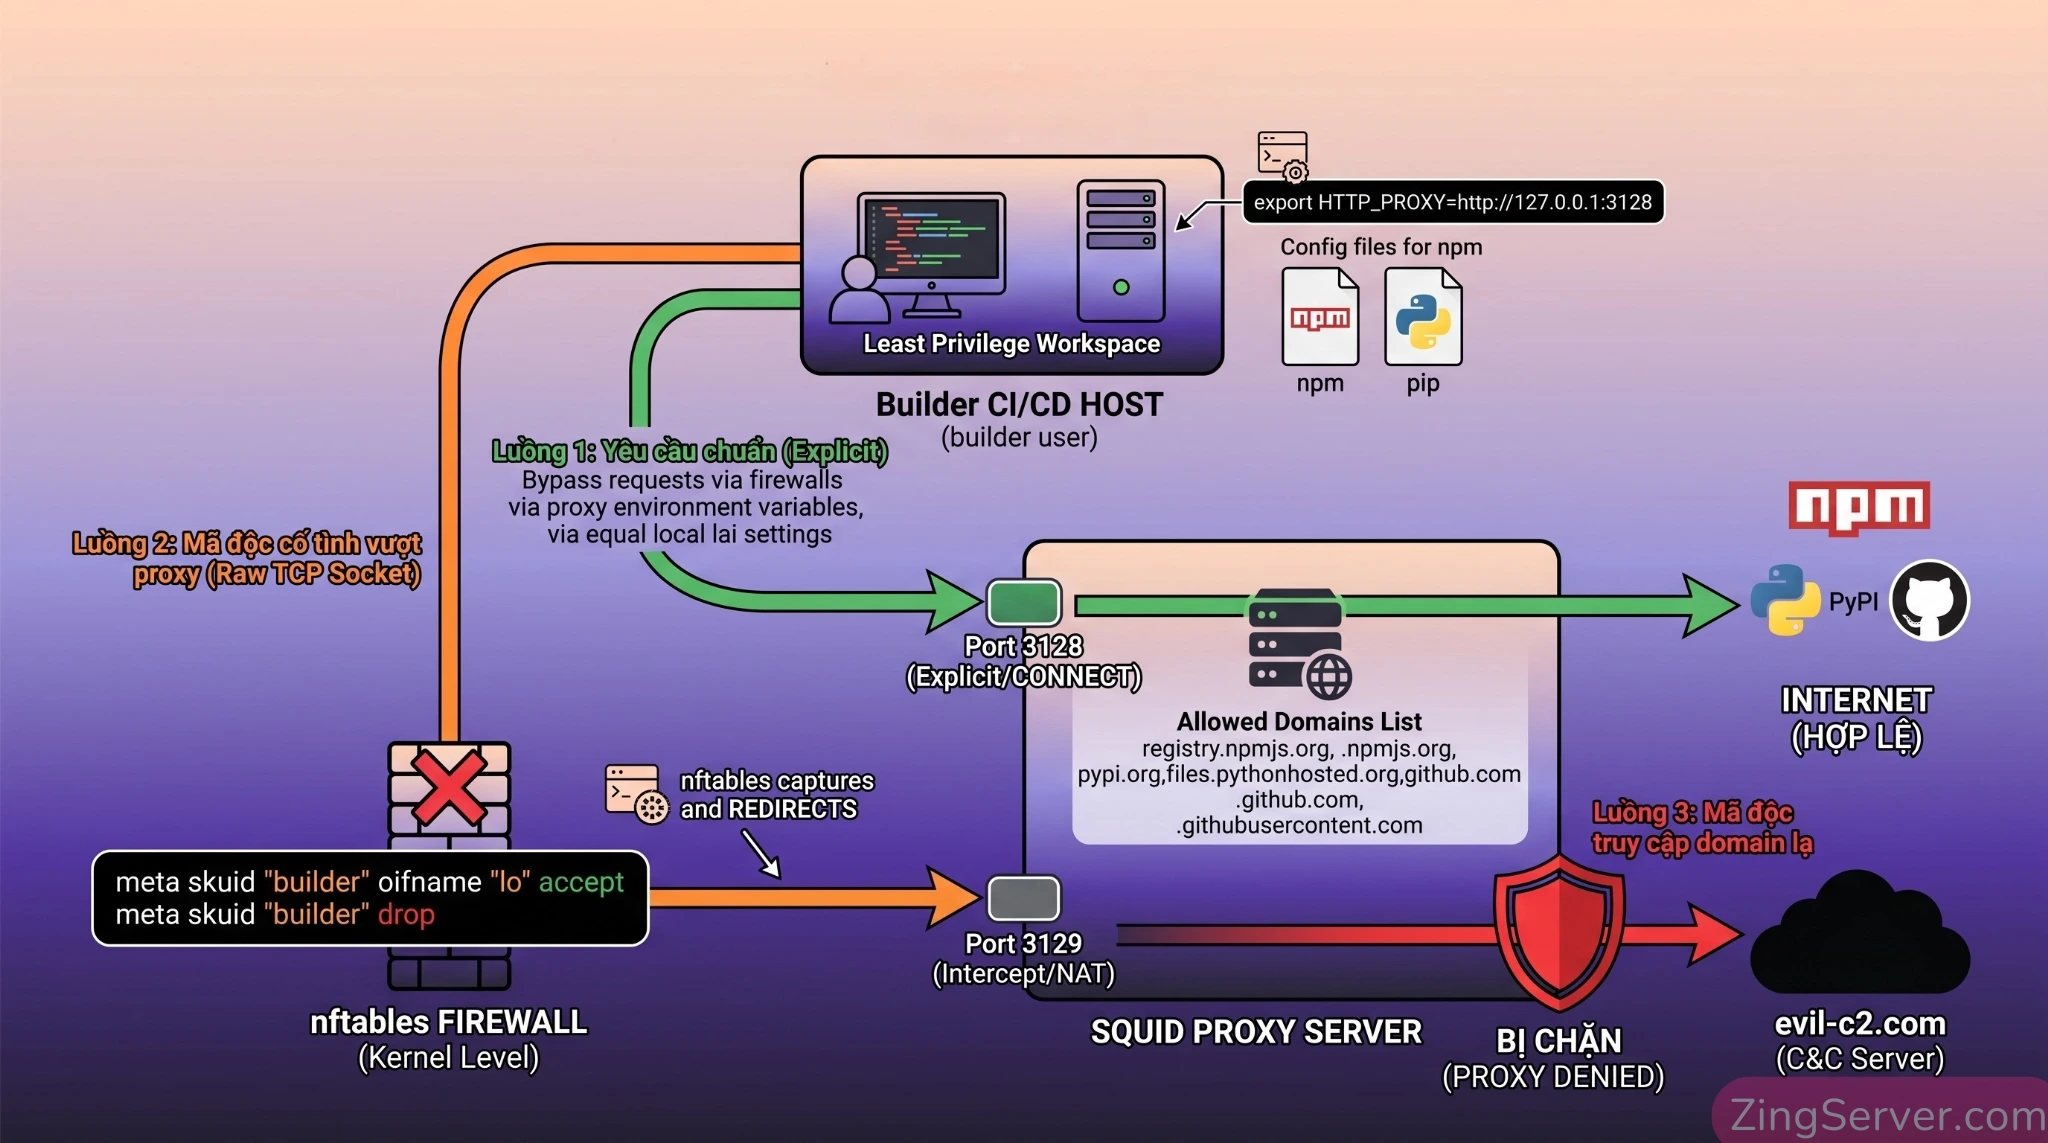
Kiểm thử, giám sát (Audit) và phát hiện rủi ro real-time
Kiến trúc chặn nối ra ngoài cần đi kèm cơ chế giám sát. Bạn cần biết hệ thống đang chặn những gì để chủ động ứng phó.
Kịch bản test: Mô phỏng gọi API trái phép
Chạy thử cURL dưới quyền user builder để nghiệm thu cấu hình:
- Test truy cập tên miền hợp lệ:
sudo -u builder curl -I https://registry.npmjs.orgKết quả: Trả về HTTP 200 OK. Lệnh được Proxy chấp thuận.
- Test truy cập tên miền lạ (Bị Layer 7 Proxy chặn):
sudo -u builder curl -I https://example.comKết quả: Trả về lỗi HTTP/1.1 403 Forbidden. Squid từ chối vì tên miền không có trong Allowlist.
- Test mã độc cố tình bypass Proxy (Bị Layer 4 nftables chặn):
Mô phỏng một tiến trình cố gắng ping hoặc mở port lạ ra bên ngoài:
sudo -u builder ping 8.8.8.8Kết quả: Bị treo (Operation not permitted). nftables đã drop gói tin.
Bóc tách Access Log và đẩy cảnh báo (Alert)
Khi một tiến trình cố kết nối tới domain độc hại, Squid sẽ ghi lại lỗi TCP_DENIED/403 vào file /var/log/squid/access.log. Sử dụng lệnh tail để lọc log thời gian thực:
tail -fn0 /var/log/squid/access.log | awk '$4 ~ /TCP_DENIED\/403/ {print "[ALERT] Ngăn chặn rò rỉ dữ liệu tới: "$6}'Trong thực tế vận hành, DevOps thường kết nối tệp log này với các công cụ SIEM (như ELK, Grafana Loki) hoặc dùng bash script đẩy webhook về Slack/Telegram để nhận cảnh báo ngay khi quá trình build có hành vi gọi API bất thường.
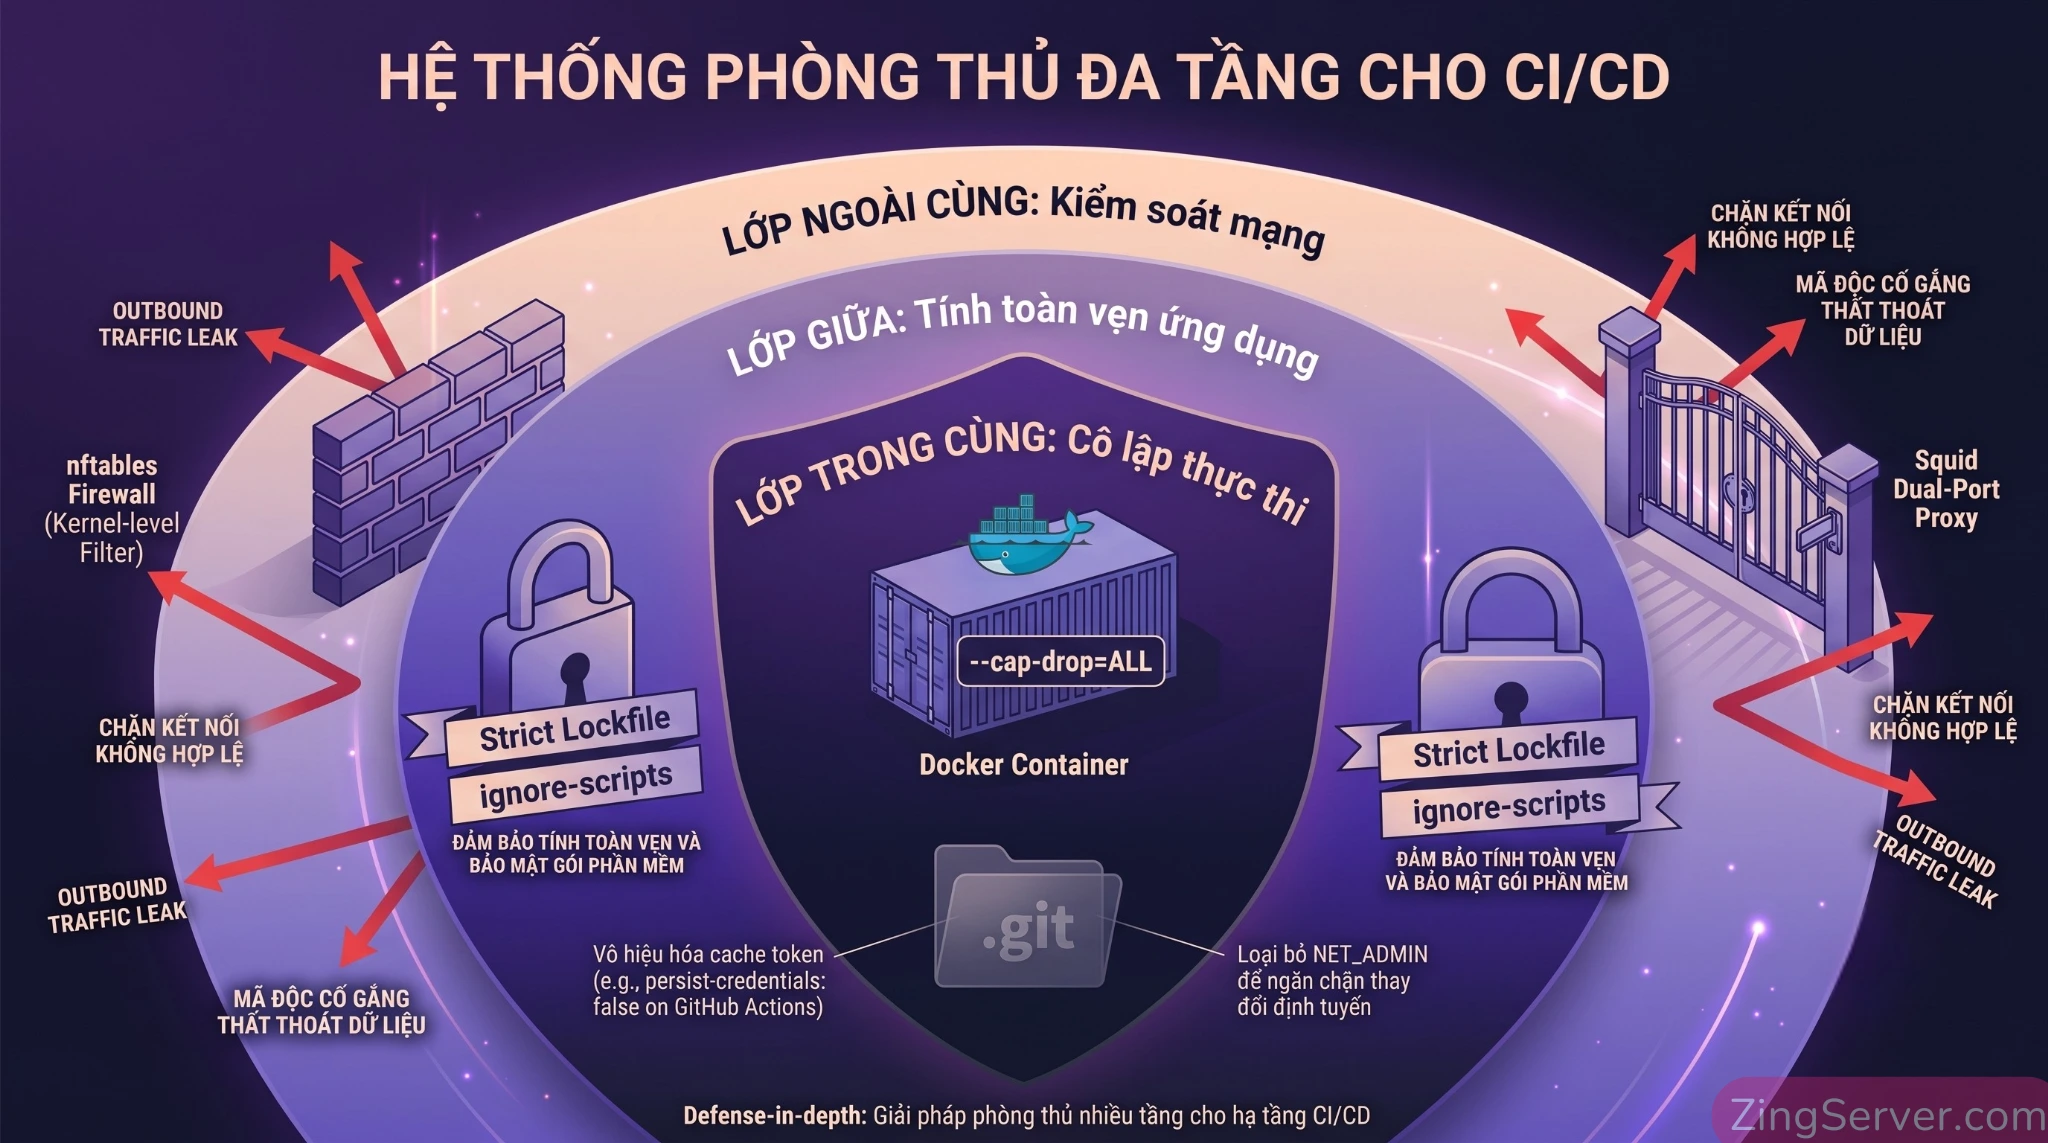
Xây dựng lớp phòng thủ đa tầng (Defense-in-depth) cho CI/CD
Kiểm soát Outbound bằng hệ thống Dual-Port Proxy kết hợp nftables là chốt chặn vững chắc, nhưng một hạ tầng mạnh mẽ cần nhiều lớp bảo vệ (Defense-in-depth).
Khắc phục điểm mù token trong thư mục .git của CI/CD
Nhiều DevOps không nhận ra rằng các action checkout mã nguồn (ví dụ actions/checkout trên GitHub Actions) mặc định sẽ lưu trữ token xác thực (như GITHUB_TOKEN) bên trong cấu hình của thư mục .git/config để tiện cho các bước push/pull phía sau.
Nếu bạn đang tự quản lý pipeline, việc triển khai Self-Hosted GitHub Actions trên VPS kèm cấu hình Proxy vượt Firewall an toàn kết hợp với tính năng vô hiệu hóa cache token là một yêu cầu quan trọng.
Mã độc chuỗi cung ứng khi chạy ở bước build có thể rà soát thư mục .git, trích xuất token này và đóng gói chúng vào chung với artifact hoặc nỗ lực exfiltrate ra ngoài. Để vô hiệu hóa rủi ro này, hãy thiết lập persist-credentials: false trong pipeline:
steps:
  - name: Checkout code
    uses: actions/checkout@v4
    with:
      persist-credentials: false # Ngăn việc lưu token vào .git/config
Kết hợp cờ ignore-scripts và strict lockfile
Để ngăn chặn khả năng mã độc tự động chạy ngay từ ban đầu, bạn nên:
- Bổ sung cờ
--ignore-scriptskhi cài đặt để vô hiệu hóa cácpostinstallhook của các gói bên thứ ba. - Sử dụng lệnh
npm cithay vìnpm install(hoặcpip install --require-hashes) để buộc hệ thống tuân thủ chặt chẽ cây phụ thuộc (Lockfile). Mọi sự sai lệch hash nào cũng sẽ khiến pipeline ngắt lập tức.
Cô lập môi trường build trong các container (Docker)
Thay vì chạy tiến trình build trên VPS host, hãy đưa chúng vào trong các container ngắn hạn và loại bỏ đặc quyền mạng:
docker run --cap-drop=ALL --read-only --user builder ...Bằng cách tước bỏ đặc quyền NET_ADMIN (qua cap_drop), tiến trình bên trong container bị hạn chế khả năng can thiệp vào bảng định tuyến (routing table) hay thiết lập tunnel mạng ngầm để lách qua hệ thống proxy.
Câu hỏi thường gặp (FAQ)
1. Tại sao không dùng tường lửa chặn IP mà phải dùng Proxy?
IP của các registry (đứng sau CDN như Cloudflare) thường xuyên thay đổi. Lọc theo IP bằng tường lửa sẽ nhanh chóng bị lỗi Timeout, trong khi Proxy (Layer 7) lọc theo tên miền (Domain/SNI) nên đảm bảo tính chính xác và ổn định.
2. Cấu hình Dual-Port trên Squid Proxy mang lại lợi ích gì?
Việc này giúp tách biệt luồng mạng: Port 3128 dành cho ứng dụng đã khai báo biến môi trường (Explicit Proxy), và Port 3129 intercept để hứng các gói tin thô do nftables chuyển hướng sang. Qua đó, hệ thống vận hành ổn định, tránh lỗi xung đột giao thức.
3. Lệnh npm audit có chặn được mã độc chuỗi cung ứng không?
Không. npm audit chỉ tra cứu các lỗ hổng phần mềm (CVE) đã được công bố. Các bản mã độc do hacker dùng tài khoản thật của maintainer phát hành (Zero-day) sẽ qua mặt được bước kiểm tra này.
4. Thiết lập persist-credentials: false trong CI/CD có ý nghĩa gì?
Tham số này ngăn hệ thống tự động lưu token xác thực (như GITHUB_TOKEN) vào thư mục .git/config. Điều này bảo vệ token không bị mã độc rà soát và đánh cắp trong quá trình build.
5. Có nên chạy npm install bằng quyền root trên VPS không?
Không nên. Nên tạo một user chuyên biệt (ví dụ: builder) không có đặc quyền hệ thống và không có quyền đăng nhập shell. Việc này giúp giới hạn phạm vi phá hoại nếu chẳng may một package chứa mã độc được kích hoạt.
Kết luận
Bài toán đối phó với mã độc chuỗi cung ứng là quá trình đòi hỏi sự chặt chẽ trong kiến trúc hệ thống. Đội ngũ kỹ sư không thể soát lỗi thủ công số lượng lớn dòng thư viện phụ thuộc của mỗi dự án. Nhưng bằng tư duy quản lý những gì hệ thống được phép làm thay vì chạy theo những gì mã độc có thể làm, bạn có thể kiểm soát được tình hình.
Việc cấu hình Outbound Proxy VPS Linux cùng chính sách nftables khắt khe sẽ tước bỏ công cụ tấn công của hacker: khả năng tẩu tán dữ liệu. Dù mã độc có lọt qua các vòng rà soát mã nguồn hay trích xuất được file .env, chúng cũng đành giữ khối dữ liệu đó trong server mà không thể truyền ra ngoài.